
Avanpost CA — корпоративный центр сертификации для выпуска, продления, отзыва, публикации и проверки цифровых сертификатов в инфраструктуре предприятия.
Продукт предназначен для построения и эксплуатации корпоративной инфраструктуры открытых ключей — PKI — и управления цифровыми удостоверениями пользователей, компьютеров, серверов, сервисов, мобильных устройств, сетевого оборудования и компонентов гибридной IT-инфраструктуры.
Avanpost CA может использоваться как самостоятельный корпоративный центр сертификации, а также как часть единой экосистемы Avanpost.
| Параметр | Описание |
|---|---|
| Класс продукта | Корпоративный центр сертификации / Certificate Authority |
| Основная задача | Выпуск, продление, отзыв, публикация и проверка цифровых сертификатов |
| Ключевой сценарий | Замещение Microsoft CA / AD CS и построение корпоративной PKI |
| Инфраструктуры | Windows, Linux, macOS, iOS/Android, сетевое оборудование, контейнерные и гибридные среды |
| Проверка статуса сертификатов | CRL, Delta CRL, OCSP |
| Интеграции | Avanpost DS, Microsoft AD, Avanpost PKI, Avanpost FAM, Vault, MDM, REST API, SCEP, MS-WSTEP |
| Российский контекст | Российский продукт для проектов импортозамещения, поддержка российских ОС и отечественной криптографии |
Навигатор разделу:
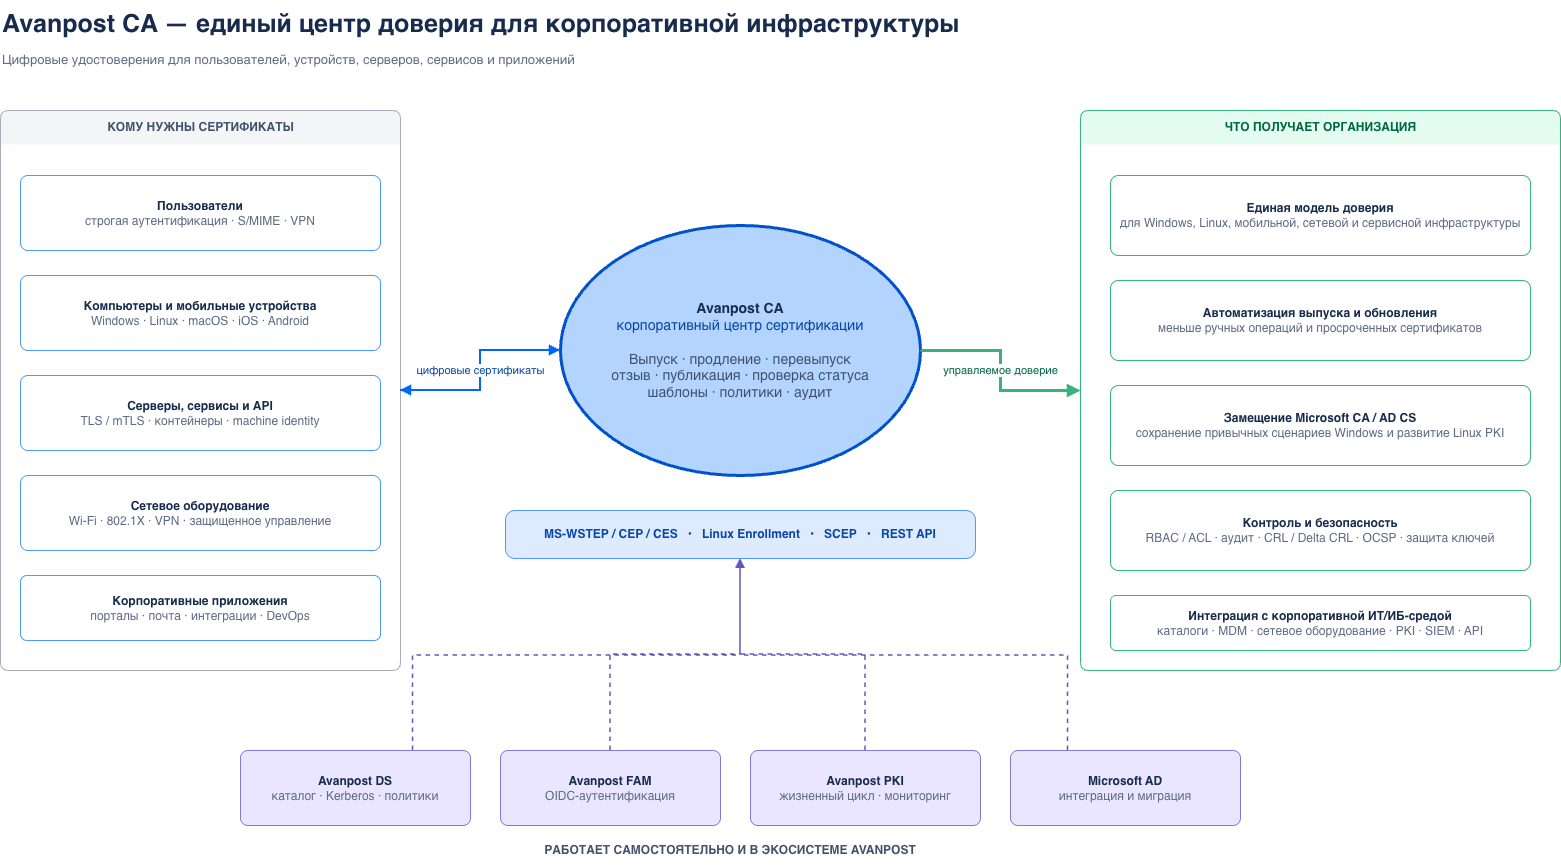
Для чего нужен Avanpost CA
Современные цифровые инфраструктуры строятся на доверии между пользователями, устройствами, серверами, сервисами и приложениями. Сертификаты позволяют подтверждать подлинность субъектов, защищать сетевые соединения, выполнять строгую аутентификацию и управлять доступом к корпоративным ресурсам.
Avanpost CA решает задачи централизованного управления цифровыми сертификатами:
выпуск сертификатов для пользователей, компьютеров, серверов, сервисов и устройств;
продление и перевыпуск сертификатов;
отзыв, приостановка и возобновление действия сертификатов;
публикация сертификатов;
публикация CRL и Delta CRL;
проверка статуса сертификатов через CRL и OCSP;
управление шаблонами сертификатов;
разграничение доступа к шаблонам и операциям CA;
аудит операций с сертификатами;
интеграция с корпоративными каталогами, доменными политиками, MDM, сетевым оборудованием и внешними системами.
Какие задачи закрывает продукт
Avanpost CA применяется в инфраструктурах, где требуется централизованно и контролируемо управлять сертификатами.
Основные задачи:
замещение Microsoft CA / Active Directory Certificate Services;
построение корпоративной PKI;
автоматический выпуск и обновление сертификатов для Linux-инфраструктуры;
автоматический выпуск и обновление сертификатов для Windows-инфраструктуры;
выпуск сертификатов для мобильных устройств через MDM;
выпуск сертификатов для сетевого оборудования;
выпуск технологических сертификатов для серверов, сервисов, API и mTLS;
поддержка 802.1X, VPN, Wi-Fi, TLS/mTLS, S/MIME и Kerberos PKINIT;
контроль действительности сертификатов через CRL, Delta CRL и OCSP;
снижение рисков, связанных с истечением, компрометацией, неконтролируемым выпуском и ручным управлением сертификатами.
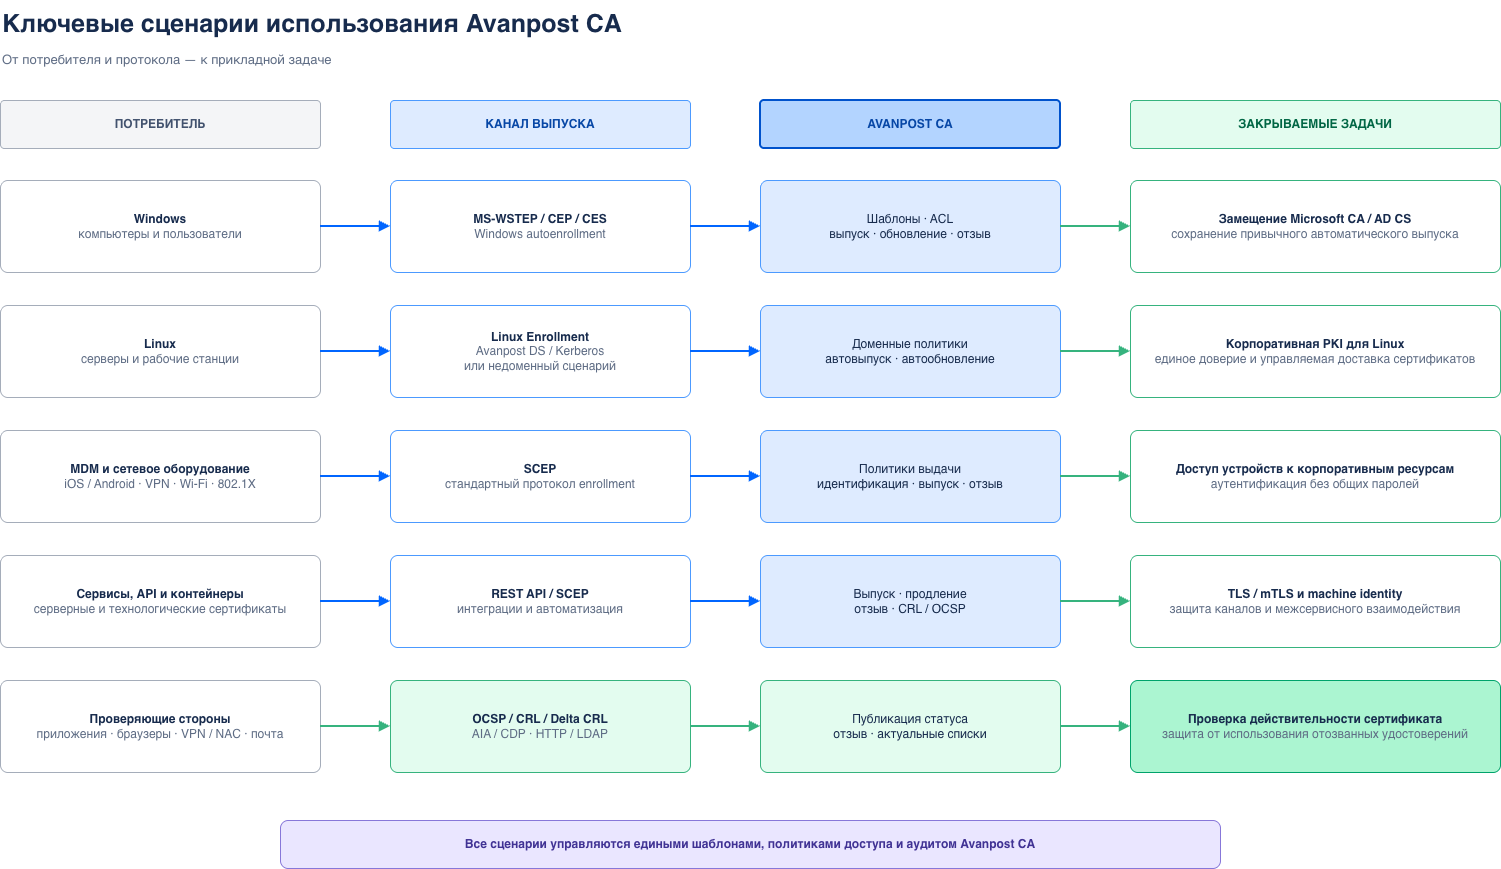
Ключевые сценарии использования
Замещение Microsoft CA
Avanpost CA может использоваться для перехода с Microsoft Certificate Authority / Active Directory Certificate Services на российский корпоративный центр сертификации.
Поддерживаемые сценарии:
перенос сертификата с ключами из Microsoft CA;
импорт сертификатов из Microsoft CA;
импорт шаблонов из Microsoft CA / Microsoft AD;
работа напрямую с Microsoft AD;
поддержка Windows autoenrollment через MS-WSTEP / CEP / CES;
сохранение привычной модели шаблонов сертификатов;
поэтапная миграция инфраструктуры сертификатов без необходимости ожидать окончания срока действия всех ранее выпущенных сертификатов.
Autoenrollment сертификатов для Linux
Avanpost CA совместно с Avanpost DS обеспечивает автоматический выпуск и обновление сертификатов для Linux-серверов и рабочих станций.
Сценарий позволяет:
выпускать сертификаты для Linux-хостов на основании доменных политик;
использовать Kerberos-аутентификацию Linux-хостов при обращении к CA;
разграничивать доступ к шаблонам через доменные группы безопасности;
автоматически обновлять сертификаты согласно настройкам шаблонов и срокам действия;
доставлять доверенные сертификаты и CRL на Linux-хосты через инфраструктуру Avanpost DS;
использовать Linux Autoenrollment без привязки к домену, если требуется выпуск сертификатов для автономных Linux-серверов.
Выпуск сертификатов для Windows-инфраструктуры
Avanpost CA поддерживает автоматический выпуск и обновление сертификатов для Windows-компьютеров и пользователей.
Для этого используются механизмы MS-WSTEP / CEP / CES, что позволяет сохранить привычный для Windows-инфраструктур сценарий autoenrollment при замещении Microsoft CA.
Выпуск сертификатов для мобильных устройств
Avanpost CA может использоваться для выпуска сертификатов для мобильных устройств iOS и Android через MDM-системы, поддерживающие SCEP.
Типовые сценарии:
сертификаты для корпоративных мобильных устройств;
сертификаты для подключения к Wi-Fi;
сертификаты для VPN;
сертификаты для строгой аутентификации;
выпуск сертификатов через MDM-системы, такие как Jamf, AirWatch / Workspace ONE, MobileIron, Microsoft Intune и другие.
Также поддерживается сценарий выдачи сертификатов на мобильный телефон E-Passport для Avanpost Authenticator.
Выпуск сертификатов для сетевого оборудования
Avanpost CA может использоваться для выпуска сертификатов сетевому оборудованию и инфраструктурным устройствам, поддерживающим SCEP.
Типовые задачи:
выпуск сертификатов для Cisco и другого сетевого оборудования;
сертификаты для VPN;
сертификаты для 802.1X;
сертификаты для защищенного административного доступа;
сертификаты для сетевых сервисов и инфраструктурных компонентов.
Сертификаты для TLS/mTLS, сервисов и API
Avanpost CA может использоваться для выпуска технологических сертификатов:
для TLS-серверов;
для взаимной аутентификации mTLS;
для API;
для межсервисного взаимодействия;
для внутренних корпоративных сервисов;
для контейнерных и гибридных инфраструктур;
для сценариев Zero Trust и machine identity management.
Выпуск сертификатов для контейнерных инфраструктур
Avanpost CA может использоваться для выпуска сертификатов для компонентов контейнерных платформ и сервисов, работающих в контейнерной инфраструктуре.
Использование единого корпоративного центра сертификации позволяет объединить классическую инфраструктуру, Linux-среду, Windows-среду и контейнерные платформы в единую модель доверия.
Матрица сценариев и интерфейсов
| Сценарий | Для кого / для чего | Основной механизм |
| Windows autoenrollment | Windows-компьютеры и пользователи | MS-WSTEP / CEP / CES |
| Linux autoenrollment в домене | Linux-серверы и рабочие станции | Avanpost DS, Kerberos, доменные политики |
| Linux autoenrollment без домена | Автономные Linux-серверы | Механизм Linux Autoenrollment без привязки к домену, Certmonger |
| Мобильные устройства | iOS/Android через MDM | SCEP |
| Сетевое оборудование | Cisco и другое оборудование | SCEP |
| Контейнерная инфраструктура | OpenShift и другие контейнерные среды | SCEP / интеграционные механизмы выпуска сертификатов |
| Интеграции с внешними системами | PKI, ITSM, DevOps, скрипты автоматизации | REST API |
| Проверка статуса сертификатов | Все потребители сертификатов | CRL, Delta CRL, OCSP |
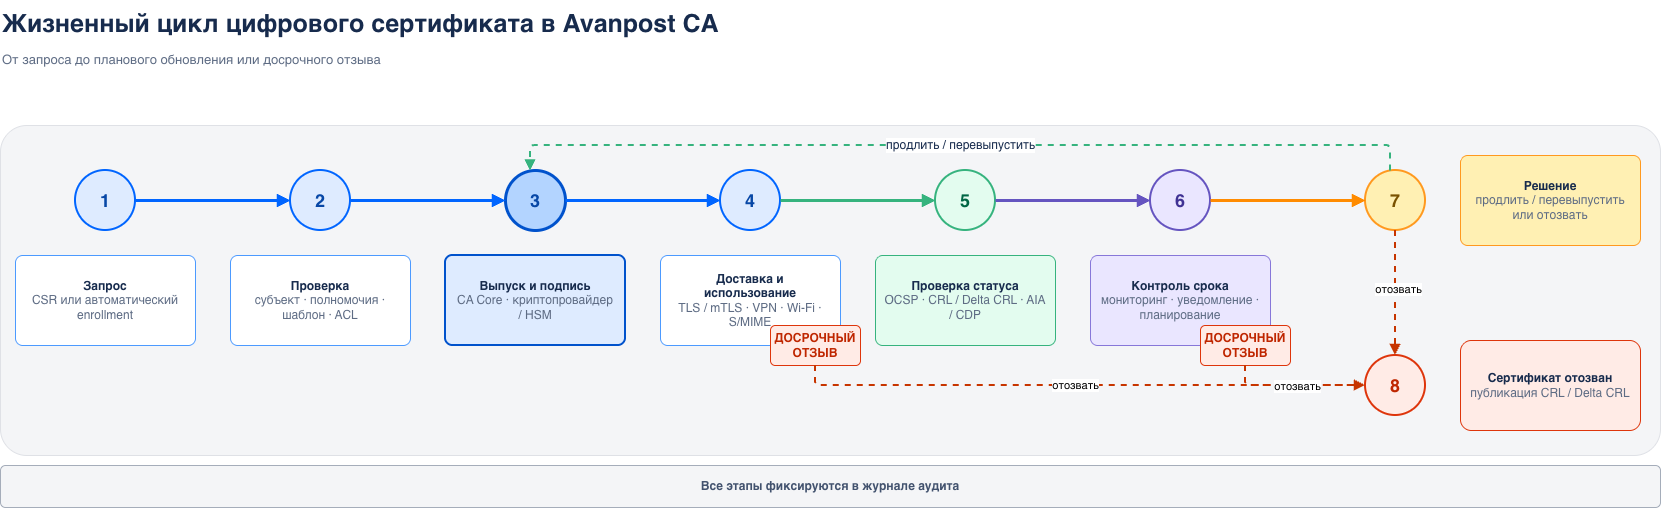
Безопасность и контроль
Avanpost CA содержит механизмы, необходимые для безопасной эксплуатации корпоративного центра сертификации:
разграничение доступа к административным функциям;
ACL на шаблоны сертификатов;
управление правами доступа на экземпляр CA;
интеграция с LDAP/Kerberos;
поддержка OIDC-аутентификации через Avanpost FAM;
встроенный TOTP как второй фактор аутентификации;
аудит операций выпуска, отзыва, изменения шаблонов и административных действий;
публикация CRL и Delta CRL;
онлайн-проверка статуса сертификатов через OCSP;
возможность хранения секретов Avanpost CA в Vault;
поддержка иерархии CA: корневой CA, подчиненные CA, рабочие issuing CA;
поддержка сценариев плановой и внеплановой смены сертификата/ключа CA.
Применение на Российском рынке
Avanpost CA ориентирован на эксплуатацию в российских корпоративных и государственных инфраструктурах.
Продукт может применяться в проектах импортозамещения и построения доверенной инфраструктуры сертификатов для российских организаций.
Важные характеристики:
российский корпоративный центр сертификации;
включен в реестр российского программного обеспечения (№ 32984 от 17.04.2026);
поддержка российских Linux-дистрибутивов;
поддержка отечественной криптографии на базе ГОСТ-криптоалгоритмов;
возможность построения PKI без зависимости от Microsoft CA;
применимость для инфраструктур, где требуются централизованная идентификация, строгая аутентификация, управление доступом, криптографическая защита, аудит и контроль сертификатов.
Avanpost CA не заменяет организационные и регламентные меры соответствия требованиям регуляторов, но может использоваться как технический компонент для выполнения требований по управлению цифровыми сертификатами, аутентификации, контролю доступа, защите каналов связи и аудиту операций.
Avanpost CA в экосистеме Avanpost
Avanpost CA может использоваться как самостоятельный центр сертификации, а также как часть единой экосистемы Avanpost.
| Продукт | Роль |
| Avanpost DS | Служба каталогов, доменная инфраструктура, Kerberos-аутентификация, доменные политики и группы безопасности |
| Avanpost CA | Центр сертификации: выпуск, отзыв, продление, публикация и проверка сертификатов |
| Avanpost PKI | Управление жизненным циклом сертификатов, мониторинг, уведомления, самообслуживание, процессы и контроль инфраструктуры PKI |
| Avanpost FAM | Федеративная аутентификация и OIDC-провайдер для доступа к административным и прикладным сервисам |
| Vault | Хранение секретов и чувствительных параметров CA |
В такой архитектуре сертификат рассматривается не просто как технический файл, а как цифровое удостоверение пользователя, устройства, сервиса или приложения.