
Навигатор разделу:
- 1. Что необходимо определить до установки
- 2. Расчетные показатели нагрузки
- 3. Требования к аппаратному обеспечению
- 4. Требования к программному обеспечению
- 5. Варианты развертывания
- 6. Криптография и защита ключей
- 7. Сетевые требования
- 8. Эксплуатационные требования
- 9. Рекомендации для производственной среды
- 10. Чек-лист готовности к установке
1. Что необходимо определить до установки
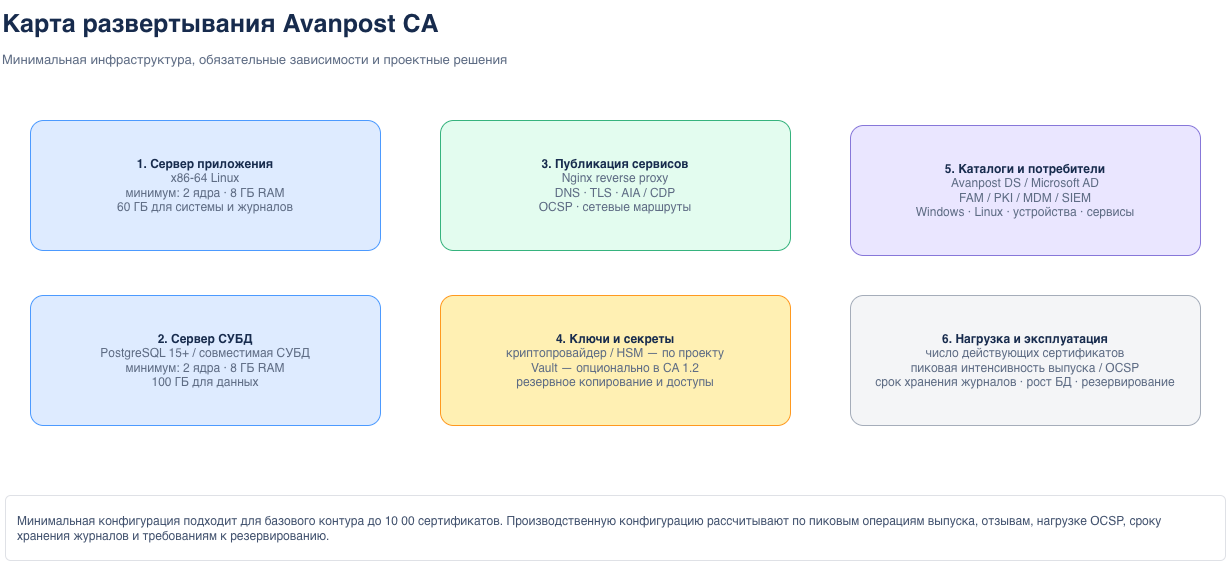
Перед развертыванием Avanpost CA необходимо определить:
роль экземпляра CA: корневой, подчиненный или выпускающий;
ожидаемое количество действующих и архивных сертификатов;
среднюю и пиковую интенсивность выпуска и перевыпуска;
ожидаемое количество запросов OCSP;
периодичность выпуска CRL и Delta CRL;
сроки хранения журналов и данных аудита;
используемые криптографические алгоритмы и криптопровайдер;
способ защиты закрытого ключа CA;
необходимость использования HSM;
необходимость хранения секретов в Vault;
требования к отказоустойчивости и восстановлению;
состав интеграций: Avanpost DS, Microsoft AD, Avanpost FAM, Avanpost PKI, MDM, SIEM и внешние системы;
способ установки: нативная установка или контейнерное развертывание;
точки публикации AIA, CDP, CRL и OCSP.
2. Расчетные показатели нагрузки
| Показатель | До 1 000 активных сертификатов | До 10 000 активных сертификатов | До 100 000 активных сертификатов |
|---|---|---|---|
| Средняя интенсивность выпуска | 0,15 сертификата/час; около 3–4 в сутки | 1,5 сертификата/час; около 33–35 в сутки | 15 сертификатов/час; около 330–350 в сутки |
| Расчетная пиковая интенсивность выпуска | 10 сертификатов/час | 100 сертификатов/час | 1 000 сертификатов/час |
| Кратковременный аварийный пик выпуска | До 50 сертификатов/час | До 500 сертификатов/час | До 5 000 сертификатов/час |
| Средняя интенсивность OCSP | 0,12 запроса/с | 1,2 запроса/с | 12 запросов/с |
| Расчетная пиковая интенсивность OCSP | 2 запроса/с | 20 запросов/с | 200 запросов/с |
| Рекомендуемый запас производительности OCSP | Не менее 5 запросов/с | Не менее 50 запросов/с | Не менее 500 запросов/с |
| Типовой размер полного CRL | Около 0,02 МБ | Около 0,15 МБ | Около 1,5 МБ |
| Предельный проектный размер полного CRL | До 0,05 МБ | До 0,5 МБ | До 5 МБ |
| Типовой размер Delta CRL | 1–2 КБ | 10–20 КБ | 100–200 КБ |
| Предельный проектный размер Delta CRL | До 0,01 МБ | До 0,05 МБ | До 0,5 МБ |
| Оперативное хранение журналов | 90 дней | 180 дней | 365 дней |
| Архивное хранение журналов аудита | Не менее 1 года | Не менее 1 года | Рекомендуется 2 года |
| Хранение ежедневных резервных копий | 30 дней | 60 дней | 90 дней |
| Хранение ежемесячных резервных копий | 12 месяцев | 12 месяцев | 24 месяца |
| Рекомендуемое окно PostgreSQL PITR/WAL | 7 дней | 14 дней | 30 дней |
Пояснения к показателям
Средняя интенсивность выпуска рассчитана по формуле:
активные сертификаты × 1,2 / 365 / 24
Коэффициент 1,2 учитывает ежегодное продление, внеплановый перевыпуск, отзыв, замену устройств и умеренный рост инфраструктуры.
Расчетный пик выпуска соответствует обработке 1% всей инфраструктуры за час. Такой пик возможен после длительного простоя, применения новой доменной политики или массового обновления сертификатов.
Аварийный пик соответствует перевыпуску 5% сертификатов за час. Это не постоянная нагрузка, а целевой кратковременный запас для массовой замены сертификатов или ключей.
Средняя нагрузка OCSP рассчитана исходя из 10 проверок статуса одного активного сертификата в сутки. При отсутствии клиентского и серверного кеширования, использовании коротких TLS-сессий или большом количестве сетевых устройств реальная нагрузка может быть в 5–20 раз выше.
Размер CRL рассчитан при доле отозванных, но еще не истекших сертификатов до 10%. Предельное значение содержит запас на расширения CRL, неравномерный отзыв и временный рост количества записей.
Срок хранения журналов является не техническим ограничением CA, а рекомендуемой эксплуатационной политикой. Если действуют отраслевые или регуляторные требования, применяется больший срок.
Резервные копии закрытого ключа CA не должны удаляться по обычной политике резервного копирования. Они хранятся в соответствии с криптографическим регламентом как минимум в течение срока доверия к соответствующему сертификату CA.
Принятые допущения
- средний срок действия сертификата — 12 месяцев;
- за год выпускается примерно 120% от активного объема: продление плюс замена, отзыв и рост;
- расчетный пик выпуска — 1% активных сертификатов в час;
- аварийный кратковременный пик — 5% в час;
- OCSP — в среднем 10 проверок на сертификат в сутки;
- расчетный пик OCSP — примерно 15–20 средних нагрузок;
- доля отозванных, но еще не истекших сертификатов — до 10%;
- одна запись CRL с расширениями занимает ориентировочно 100–150 байт;
- журналы OCSP передаются во внешнюю систему хранения; локально сохраняются только оперативные журналы;
- сертификаты, запросы и служебные данные хранятся в БД не менее пяти лет.
3. Требования к аппаратному обеспечению
Рекомендуемые ресурсы сервера приложения
| Объем инфраструктуры | CPU | RAM | HDD/SSD | Расчетная нагрузка | Рекомендация |
|---|---|---|---|---|---|
| До 1 000 активных сертификатов | 2 vCPU | 8 ГБ | 60 ГБ | До 50 выпусков/час и 5 OCSP RPS | Один сервер приложения допустим для небольшого производственного контура |
| До 10 000 активных сертификатов | 4 vCPU | 8–16 ГБ | 100 ГБ | До 500 выпусков/час и 50 OCSP RPS | Базовая производственная конфигурация с запасом |
| До 100 000 активных сертификатов | 8 vCPU | 16–32 ГБ | 200 ГБ | До 5 000 выпусков/час и 500 OCSP RPS | Рекомендуются минимум два узла приложения/OCSP по 8 vCPU и 16–32 ГБ каждый |
Требования к диску сервера приложения
SSD;
не менее 3 000 IOPS для профилей до 10 000 сертификатов;
не менее 5 000–10 000 IOPS для профиля до 100 000 сертификатов;
локальное хранение журналов — не более 14–30 дней;
долгосрочное хранение журналов должно выполняться в SIEM или централизованной системе журналирования;
указанный объем не включает архив журналов за весь срок хранения.
Если все OCSP-запросы журналируются локально, к диску рекомендуется дополнительно добавить:
| Объем инфраструктуры | Дополнительное место под локальные журналы |
|---|---|
| До 1 000 сертификатов | 10–20 ГБ |
| До 10 000 сертификатов | 50–100 ГБ |
| До 100 000 сертификатов | 300–500 ГБ |
Рекомендуемые ресурсы сервера СУБД
| Объем инфраструктуры | CPU | RAM | HDD/SSD | Расчетный объем рабочих данных | Рекомендация |
|---|---|---|---|---|---|
| До 1 000 активных сертификатов | 2 vCPU | 8 ГБ | 100 ГБ | До 10–20 ГБ с учетом истории, индексов и WAL | Один сервер PostgreSQL допустим при наличии регулярного резервного копирования |
| До 10 000 активных сертификатов | 4 vCPU | 16 ГБ | 200 ГБ | До 30–60 ГБ с учетом истории, индексов и WAL | Рекомендуется отдельный сервер СУБД |
| До 100 000 активных сертификатов | 8 vCPU | 32–64 ГБ | 500 ГБ | До 150–300 ГБ с учетом истории, индексов, аудита и WAL | Рекомендуются отдельные primary и standby с одинаковыми ресурсами |
Требования к диску СУБД
SSD или NVMe;
для 1 000 сертификатов — не менее 3 000 IOPS;
для 10 000 сертификатов — не менее 5 000 IOPS;
для 100 000 сертификатов — не менее 10 000 IOPS;
задержка записи — желательно не более 5 мс;
резервные копии должны размещаться вне диска рабочей СУБД;
необходимо контролировать рост WAL и выполнять регулярное обслуживание PostgreSQL;
для профиля 100 000 сертификатов рекомендуется выделенный дисковый том под PostgreSQL.
Объем внешнего хранилища резервных копий
| Объем инфраструктуры | Минимальный объем репозитория резервных копий |
|---|---|
| До 1 000 активных сертификатов | 200 ГБ |
| До 10 000 активных сертификатов | 500 ГБ |
| До 100 000 активных сертификатов | 2 ТБ |
Объем рассчитан для полных и инкрементальных копий БД, конфигурации, журналов миграций и PostgreSQL WAL. Криптографические резервные копии и резервные копии HSM рассчитываются отдельно.
Итоговые рекомендуемые профили
| Профиль | Сервер приложения | Сервер СУБД | Целевая нагрузка |
|---|---|---|---|
| Малый, до 1 000 сертификатов | 2 vCPU, 8 ГБ RAM, 60 ГБ SSD | 2 vCPU, 8 ГБ RAM, 100 ГБ SSD | 50 выпусков/час, 5 OCSP RPS |
| Средний, до 10 000 сертификатов | 4 vCPU, 8–16 ГБ RAM, 100 ГБ SSD | 4 vCPU, 16 ГБ RAM, 200 ГБ SSD | 500 выпусков/час, 50 OCSP RPS |
| Крупный, до 100 000 сертификатов | 2 узла по 8 vCPU, 16–32 ГБ RAM, 200 ГБ SSD | Primary и standby по 8 vCPU, 32–64 ГБ RAM, 500 ГБ SSD | 5 000 выпусков/час, 500 OCSP RPS |
Приведенные профили рассчитаны с эксплуатационным запасом и подходят как исходная точка для проектирования. Перед промышленным запуском необходимо выполнить нагрузочное тестирование с используемым криптопровайдером или HSM, реальными шаблонами сертификатов, настройками PostgreSQL и фактическим режимом журналирования.
4. Требования к программному обеспечению
4.1. Серверные операционные системы
| Наименование | Версии | Архитектура |
|---|---|---|
| Astra Linux Special Edition — серверное исполнение Astra Linux Server | 1.7 с ядром 6.1+; 1.8.x | x86-64 |
| Операционная система «Альт Сервер» | 10.0–10.4; 11.0; 11.1 | x86-64 |
| РЕД ОС — серверная конфигурация | 8.x | x86-64 |
| CentOS Stream | 8; 9 | x86-64 |
| Red Hat Enterprise Linux | 8.x; 9.x | x86-64 |
| Ubuntu Server LTS | 22.04 LTS; 24.04 LTS | x86-64 |
| Debian GNU/Linux | 12 Bookworm; 13 Trixie | x86-64 |
| Oracle Linux | 8.x; 9.x | x86-64 |
| Rocky Linux | 8.x; 9.x | x86-64 |
| AlmaLinux OS | 8.x; 9.x | x86-64 |
| Platform V SberLinux OS Server | 8.10.x; 9.7.x; 10.1.x | x86-64 |
| Другие серверные Linux-дистрибутивы | Актуальные сопровождаемые версии | x86-64 |
Для других Linux-дистрибутивов требуется предварительная проверка совместимости. Минимальные условия: systemd, glibc и системные библиотеки требуемых версий, поддерживаемый PostgreSQL-клиент, возможность установки reverse proxy и криптопровайдера. ARM64, «Эльбрус» и другие архитектуры должны подтверждаться отдельно.
Рекомендуется использовать поддерживаемые производителем ОС версии с установленными обновлениями безопасности.
4.2. Системы управления базами данных
| Наименование | Версии и редакции |
|---|---|
| PostgreSQL | 15.x; 16.x; 17.x; 18.x |
| Postgres Pro Standard | 15; 16; 17; 18 |
| Postgres Pro Enterprise | 15; 16; 17 |
| Postgres Pro Certified | Сертифицированные редакции на поддерживаемом ядре PostgreSQL 15+ |
| Tantor Postgres | 15, 16, 17, 18; Basic Edition, Special Edition, Certified |
| Защищенная СУБД Jatoba | Jatoba 5.x — ядро PostgreSQL 15; Jatoba 6.x — ядро PostgreSQL 16; Jatoba 18.x — ядро PostgreSQL 18 |
| Platform V Pangolin DB | 6.5.x; 6.6.x; 8.1.x; редакции Standard и Enterprise |
| Postgres Pro Shardman | Редакции на поддерживаемом ядре PostgreSQL |
| Другие российские СУБД на базе PostgreSQL | Только версии на ядре PostgreSQL 15+ |
Совместимость конкретной редакции и версии должна быть подтверждена до начала промышленного внедрения.
4.3. Дополнительное программное обеспечение
| Категория | Наименование | Версии | Протоколы и функции |
|---|---|---|---|
| Веб-сервер / reverse proxy | nginx Open Source | 1.24.x–1.28.x либо сопровождаемая версия из репозитория поддерживаемой ОС | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | F5 NGINX Plus | Актуальные поддерживаемые релизы R31–R35 | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | Angie | 1.10.x–1.12.x | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | Angie PRO | 1.10.x–1.12.x | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | Platform V SynGX | 3.5.x; 4.0.x; 4.1.x; 4.2.x | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | Apache HTTP Server | 2.4.58+ | HTTP/HTTPS, reverse proxy, балансировка |
| Веб-сервер / reverse proxy | HAProxy | 2.8 LTS; 3.0; 3.2 | HTTP/HTTPS, reverse proxy, балансировка |
| LDAP-каталог | Avanpost Directory Service — Avanpost DS Public / Avanpost DS PRO | 1.9.x; 1.10.0; 1.10.1 | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS, доменные политики, Linux Autoenrollment |
| LDAP-каталог | Microsoft Active Directory Domain Services | Windows Server 2016, 2019, 2022, 2025 | LDAPv3/LDAPS, Kerberos V5, GSSAPI/SPNEGO, DNS, Global Catalog |
| LDAP-каталог | ALD Pro | 3.2 и поддерживаемые обновления | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS |
| LDAP-каталог | РЕД АДМ — Стандартная и Промышленная редакции | 1.1.x; 2.0 и поддерживаемые обновления | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS |
| LDAP-каталог | «Альт Домен» в составе ОС «Альт Сервер» | 10.4; 11.0; 11.1 | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS; варианты на OpenLDAP + MIT Kerberos, Samba AD DC или FreeIPA |
| LDAP-каталог | FreeIPA | 4.9.x–4.12.4 | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS |
| LDAP-каталог | OpenLDAP Software | 2.5.x; 2.6.13 LTS | LDAPv3/LDAPS |
| LDAP-каталог / контроллер домена | Samba Active Directory Domain Controller | 4.18.x–4.22.x | LDAPv3/LDAPS, Kerberos V5, GSSAPI, DNS |
| LDAP-каталог | 389 Directory Server | 2.x; 3.x | LDAPv3/LDAPS |
| Универсальная LDAPv3-совместимость | Любой каталог, корректно реализующий LDAPv3 | Поддерживаемая производителем версия | LDAPv3/LDAPS или StartTLS; LDAP bind; поиск; member/memberOf или настраиваемая схема групп; при доменной аутентификации — Kerberos V5 и SASL/GSSAPI |
Для любого каталога, реализующего LDAPv3, возможна протокольная совместимость, но не считается официальной поддержкой. Обязательны испытания схемы, атрибутов, пагинации, referrals, nested groups, TLS, bind, GSSAPI и обработки ошибок.
5. Варианты развертывания
| Вариант | Назначение | Особенности |
|---|---|---|
| Виртуальная машина | Производственные, тестовые и пилотные контуры | Avanpost CA работает как системная служба; PostgreSQL и Nginx устанавливаются и настраиваются отдельно |
| Контейнеризация | Демонстрация, тестирование и пилотирование | Быстрое развертывание набора контейнеров; Доступно для промышленной эксплуатации с отдельной проработкой архитектуры проекта |
| Физический сервер | Контуры с повышенными требованиями к изоляции | Может использоваться для CA или криптографического контура |
| Программно-аппаратный комплекс | Проектный вариант поставки | Состав и характеристики определяются проектом |
В производственной среде рекомендуется разделять сервер приложения и сервер СУБД. Совмещение компонентов допустимо для демонстрационного или ограниченного тестового контура, если это не противоречит требованиям безопасности и доступности.
6. Криптография и защита ключей
| Область | Возможность | Поддерживаемые решения | Примечание |
|---|---|---|---|
| Аппаратная защита ключей | HSM | КриптоПро HSM | Все модели КриптоПро HSM совместимые с КриптоПро CSP 5.0 |
| Защита секретов | Vault | HashiCorp Vault, Avanpost Vault | Поддерживаемые Secret Engine: KV v2, Database, Transit |
Наличие поддержки криптографического алгоритма не означает автоматического выполнения требований регуляторов. Необходимо отдельно учитывать сертификационный статус ОС, СКЗИ, HSM и других компонентов конкретного решения.
6.7. Экосистема и внешние системы
7. Сетевые требования
Точный перечень направлений и портов определяется выбранными компонентами и настройками. Ниже приведены типовые взаимодействия.
| Источник | Назначение | Протокол или порт | Назначение взаимодействия |
|---|---|---|---|
| Администраторы | Nginx / Avanpost CA | HTTPS, обычно TCP 443 | Веб-интерфейс и административный API |
| Клиенты и внешние системы | Avanpost CA | HTTPS | REST API, SCEP, MS-WSTEP и enrollment-сервисы |
| Avanpost CA | PostgreSQL | TCP 5432 по умолчанию | Доступ к базе данных |
| Avanpost CA | Avanpost DS или Microsoft AD | LDAP/LDAPS | Каталог, пользователи и группы |
| Avanpost CA и доменные клиенты | KDC | Kerberos | Доменная аутентификация |
| Avanpost CA | Avanpost FAM | HTTPS/OIDC | Федеративная аутентификация |
| Avanpost CA | Vault | HTTPS/API | Получение секретов |
| Проверяющие стороны | OCSP responder | HTTP/HTTPS | Онлайн-проверка статуса |
| Проверяющие стороны | AIA/CDP | HTTP/HTTPS или LDAP | Получение сертификатов CA и CRL |
| Все серверы | DNS | TCP/UDP 53 | Разрешение имен |
| Все серверы | Служба времени | NTP | Синхронизация времени |
| Avanpost CA | SIEM или сервер журналов | syslog | Передача событий безопасности и аудита |
Адреса AIA, CDP и OCSP должны быть доступны проверяющим сторонам в течение всего срока действия выпущенных сертификатов, включая период после остановки или замены выпускающего CA.
8. Эксплуатационные требования
Обязательные требования
стабильное разрешение DNS-имен;
синхронизация времени на всех узлах PKI;
защита административного интерфейса TLS;
ограничение сетевого доступа к СУБД;
разграничение административных ролей;
контроль доступа к шаблонам сертификатов;
резервное копирование базы данных и конфигурации;
резервное копирование материалов, необходимых для восстановления CA;
мониторинг свободного места, состояния сервисов и СУБД;
контроль сроков действия сертификата CA, OCSP и TLS-сертификатов;
контроль публикации CRL и Delta CRL;
централизованный сбор журналов аудита;
документированная процедура плановой и внеплановой смены ключа CA;
документированная процедура отзыва сертификата CA при компрометации.
Резервное копирование
В резервное копирование необходимо включить:
базу данных Avanpost CA, включая следующие объекты данных:
настройки AIA, CDP, CRL, OCSP и SCEP;
шаблоны сертификатов и политики доступа;
конфигурацию интеграций;
журналы аудита — в соответствии с политикой хранения;
конфигурацию приложения;
конфигурацию Nginx;
секреты и параметры подключения;
материалы закрытого ключа CA, если это допускается принятой моделью хранения ключей.
Закрытый ключ CA должен резервироваться только в соответствии с утвержденной криптографической процедурой. Обычное файловое резервное копирование закрытого ключа может быть недопустимо.
9. Рекомендации для производственной среды
Для производственного развертывания рекомендуется:
размещать приложение и СУБД на отдельных узлах;
использовать отдельную учетную запись службы с минимальными полномочиями;
запретить прямой доступ пользователей к серверу приложения;
публиковать сервисы через reverse proxy;
использовать TLS для административных и интеграционных соединений;
ограничить доступ к СУБД только узлами Avanpost CA;
хранить секреты вне конфигурационных файлов;
рассмотреть Vault для хранения секретов;
использовать HSM или Vault для защиты закрытого ключа CA;
размещать корневой CA в изолированном или offline-контуре, если это предусмотрено архитектурой PKI;
проверить восстановление из резервной копии;
контролировать доступность AIA, CDP и OCSP из всех обслуживаемых сегментов.
10. Чек-лист готовности к установке
| Проверка | Готово |
|---|---|
| Выбрана роль CA | ☐ |
| Определено количество сертификатов | ☐ |
| Рассчитана пиковая интенсивность выпуска | ☐ |
| Рассчитана нагрузка OCSP | ☐ |
| Выбрана поддерживаемая серверная ОС | ☐ |
| Выбрана и проверена версия СУБД | ☐ |
| Подготовлены DNS-имена | ☐ |
| Настроена синхронизация времени | ☐ |
| Определены адреса AIA и CDP | ☐ |
| Определен адрес OCSP | ☐ |
| Выбран криптопровайдер | ☐ |
| Определен способ защиты ключа CA | ☐ |
| Определена необходимость HSM | ☐ |
| Определена необходимость Vault | ☐ |
| Подготовлены сетевые правила | ☐ |
| Определены интеграции с каталогами | ☐ |
| Настроено резервное копирование | ☐ |
| Подготовлен мониторинг | ☐ |
| Подготовлен сбор журналов аудита | ☐ |