
Навигатор по разделу:
1. Общая информация
Раздел "Аудит безопасности" предназначен для просмотра списка регистрируемых событий аудита безопасности в журнале аудита CA, а также для выгрузки списка событий в файл-отчет в формате CSV.
Доступ к разделу "Аудит безопасности" осуществляется через основное меню ⟶ раздел "Аудит безопасности".
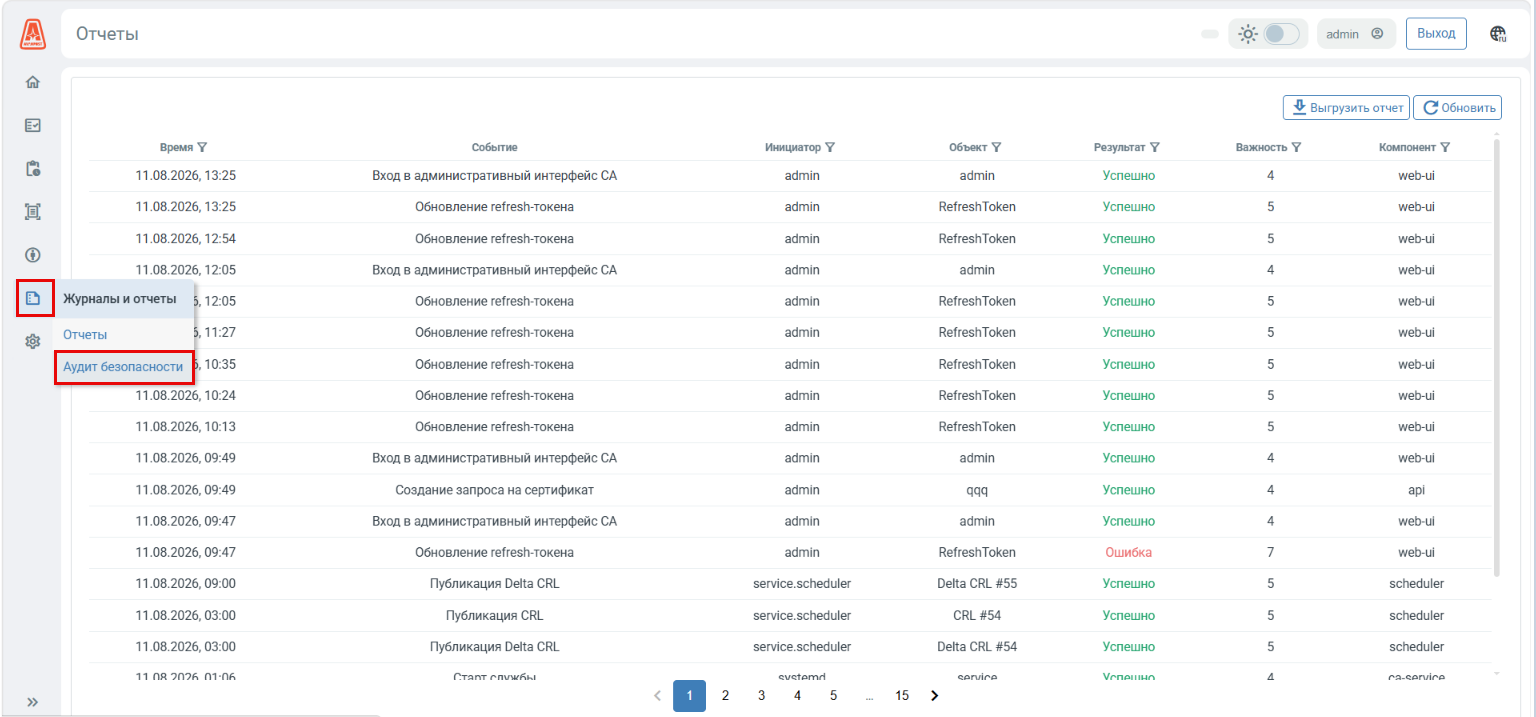
Рисунок — Путь к разделу "Аудит безопасности"
2. Список событий аудита безопасности
На странице раздела "Аудит безопасности" отображается список событий аудита безопасности CA. Для каждого события отображается следующая информация:
Таблица — Список событий аудита
| Параметр | Описание |
|---|---|
| Время | Дата и время регистрации события, например, 11.08.2026, 13:25 Доступен фильтр по дате и времени |
| Событие | Название события |
| Инициатор | Инициатор события. Возможные варианты:
Доступен фильтр по инициатору |
| Объект | Тип объекта, над которым выполнено действие. Доступен фильтр по объекту |
| Результат | Результат выполнения. Возможные значения:
Доступен фильтр по результату |
| Важность | Важность события по шкале от 1 до 10, где 10 - самое важное событие. Доступен фильтр по важности события |
| Компонент | Компонент, сформировавший событие. Возможные значения:
Доступен фильтр по компоненту |
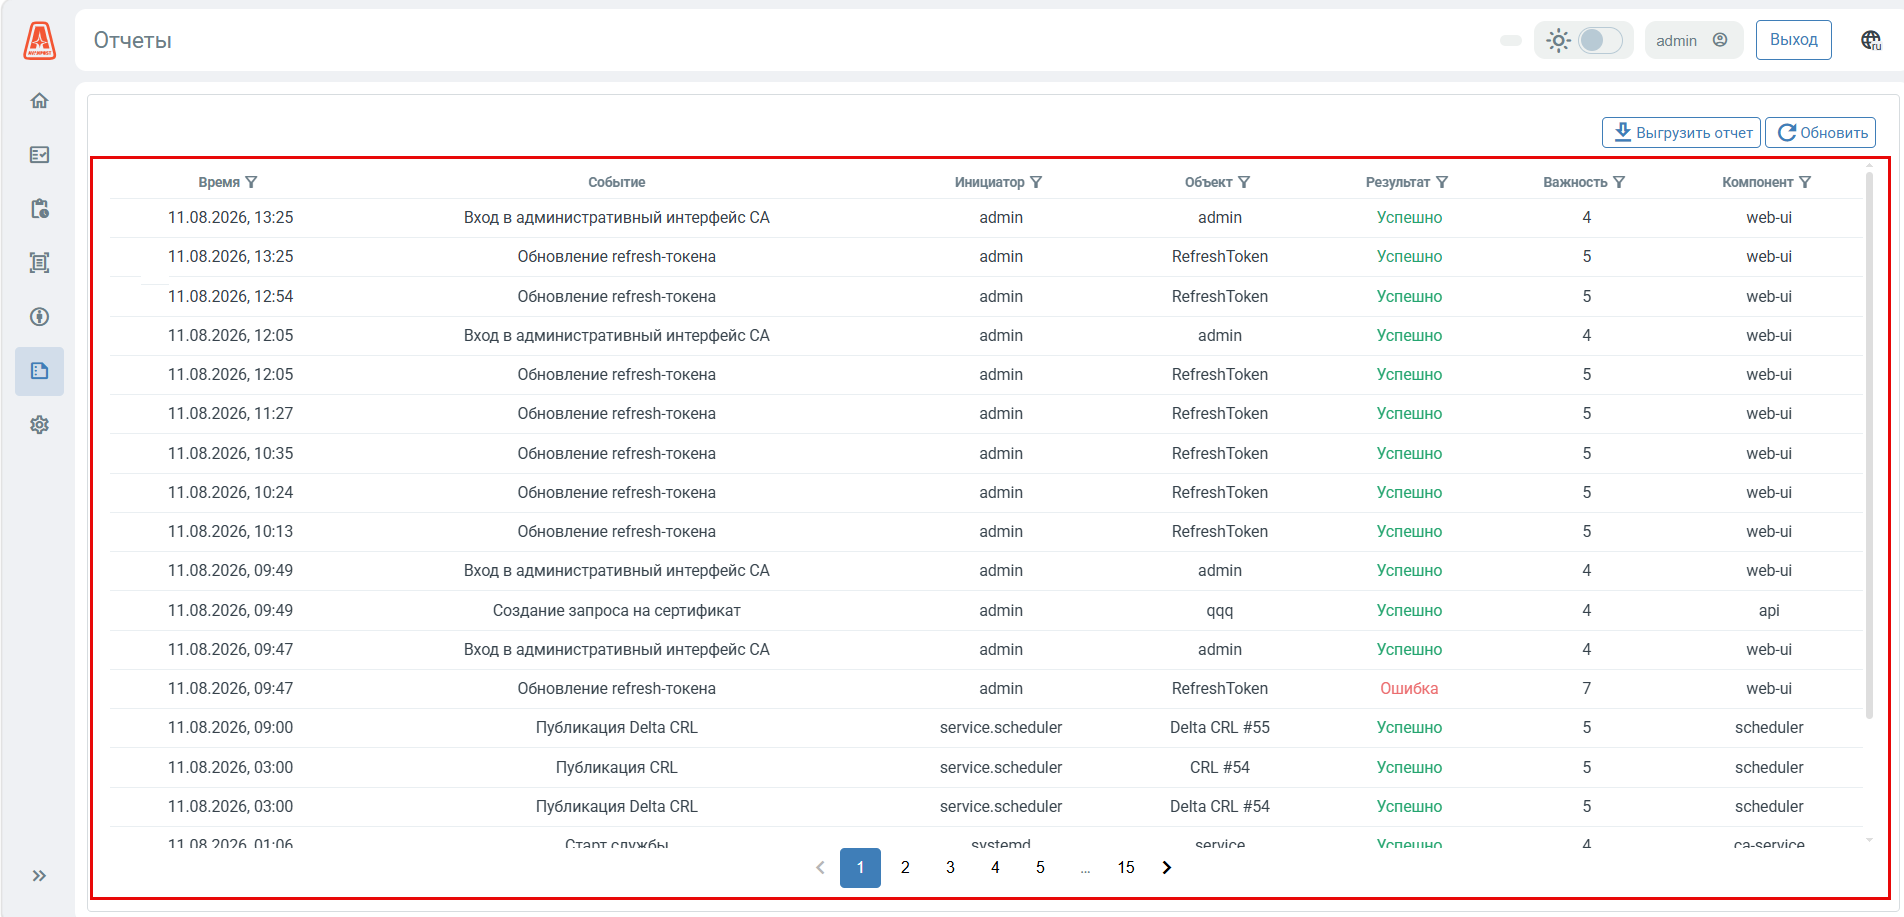
Рисунок — Список событий аудита
3. Выгрузка списка событий аудита в файл-отчет в формате CSV
Для выгрузки списка событий аудита в файл-отчет в формате CSV нажать кнопку "Выгрузить отчет" в верхней части страницы раздела "Аудит безопасности".
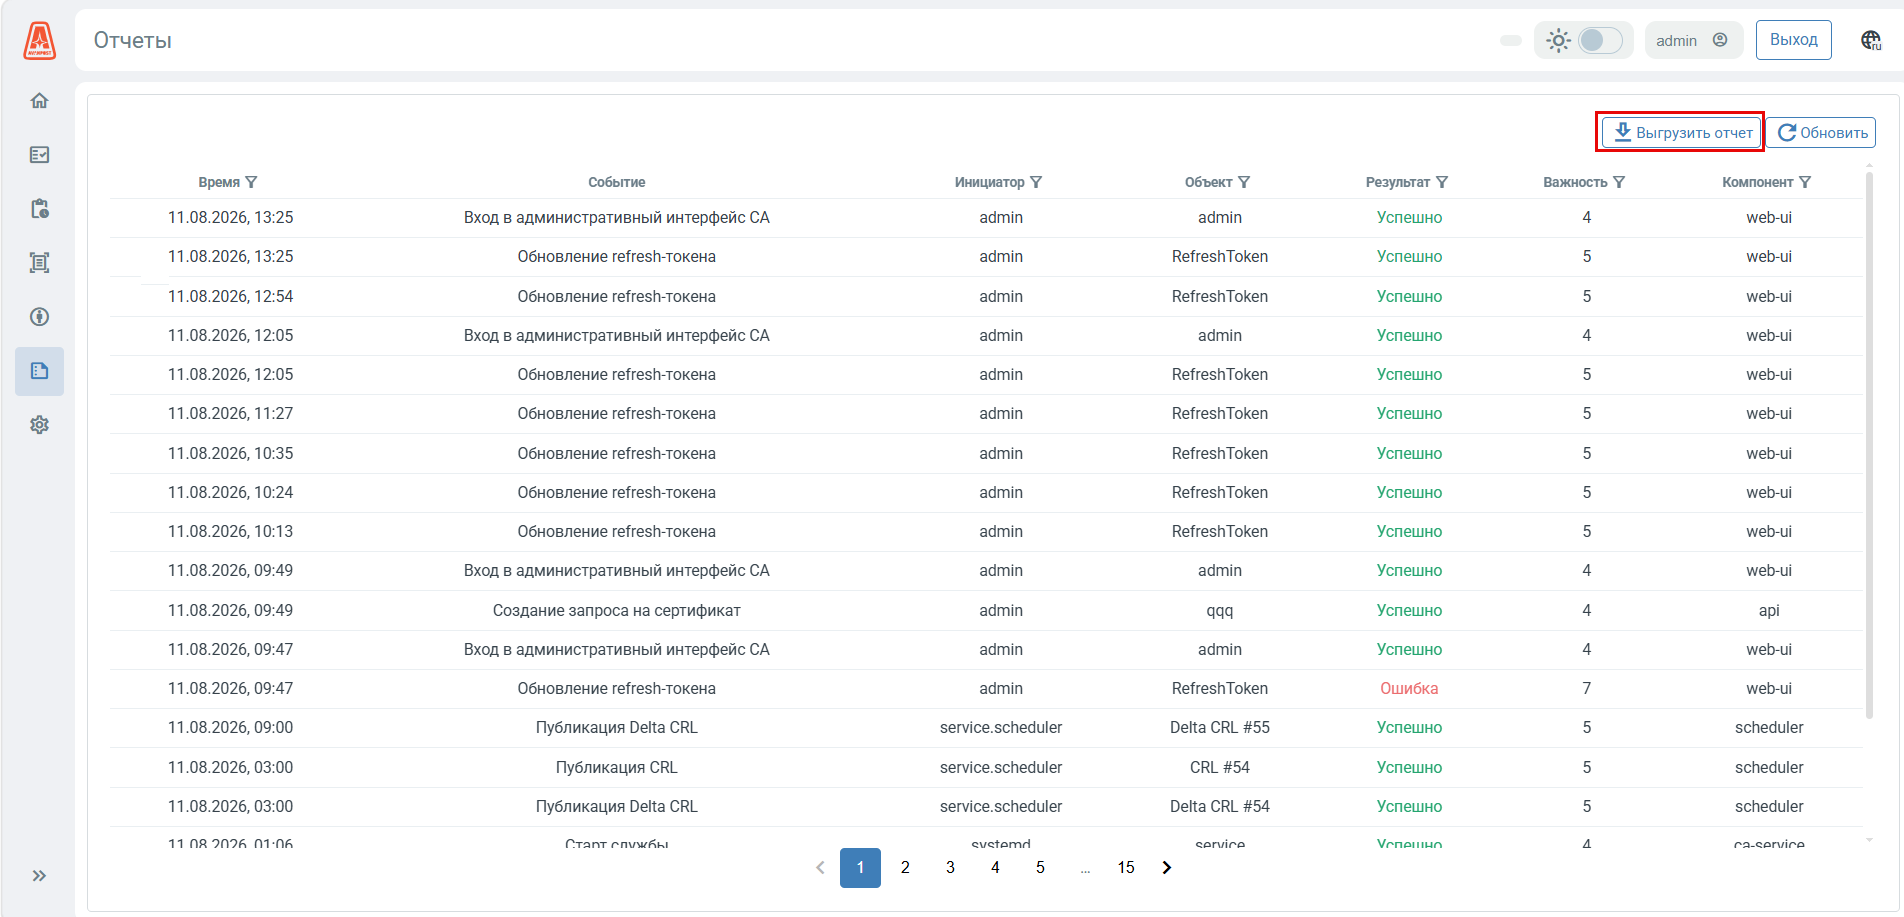
Рисунок — Выгрузка списка события аудита безопасности в файл-отчет в формате CSV
Файл-отчет по событиям аудита безопасности будет выгружен на устройство в формате CSV.
Отчет по событиям аудита безопасности содержит следующую информацию по каждому из зарегистрированных событий:
- дата и время регистрации события;
- название события;
- тип события;
- результат выполнения;
- причина ошибки, отказа или важного изменения;
- важность события;
- компонент, сформировавший событие;
- идентификатор узла;
- инициатор события;
- идентификатор инициатора;
- IP-адрес источника запроса (если применимо);
- тип объекта;
- идентификатор объекта;
- имя/номер объекта;
- дополнительное описание объекта/события;
- идентификатор цепочки связанных событий;
- идентификатор события.
Перечень регистрируемых событий аудита с примерами значений полей, описание структуры событий, а также пример события, приведены в Приложении 1.
Регистрируемые события аудита безопасности CA передаются в систему SIEM. Пример передаваемого события в формате CEF приведен в Приложении 1.