
Назначение продукта
Avanpost CA — центр сертификации, обеспечивающий функции выпуска, продления, отзыва, публикации и проверки цифровых сертификатов в соответствии с принципами PKI и X.509.
Avanpost CA является доверенным сервисом корпоративной инфраструктуры открытых ключей и выполняет роль центра выпуска и валидации цифровых удостоверений для пользователей, компьютеров, серверов, сервисов, мобильных устройств, сетевого оборудования и компонентов гибридной IT-инфраструктуры.
Навигатор разделу:
- Назначение продукта
- Основные функции Avanpost CA
- Типовые задачи, решаемые Avanpost CA
- Архитектурная модель
- Логические компоненты
- Физические компоненты
- Технологическая платформа
- Интеграционные интерфейсы и протоколы
- Avanpost Linux Enrollment Service
- SCEP
- MS-WSTEP / CEP / CES
- REST API CA
- CRL, Delta CRL и OCSP
- AIA и CDP
- Шаблоны сертификатов
- ACL и управление доступом
- Аутентификация и защита административного доступа
- Хранение секретов
- Иерархия CA
- Сценарий замещения Microsoft CA
- Взаимодействие с Avanpost DS
- Взаимодействие с Avanpost PKI
- Взаимодействие с Avanpost FAM
- Взаимодействие с Vault
- Аудит и мониторинг
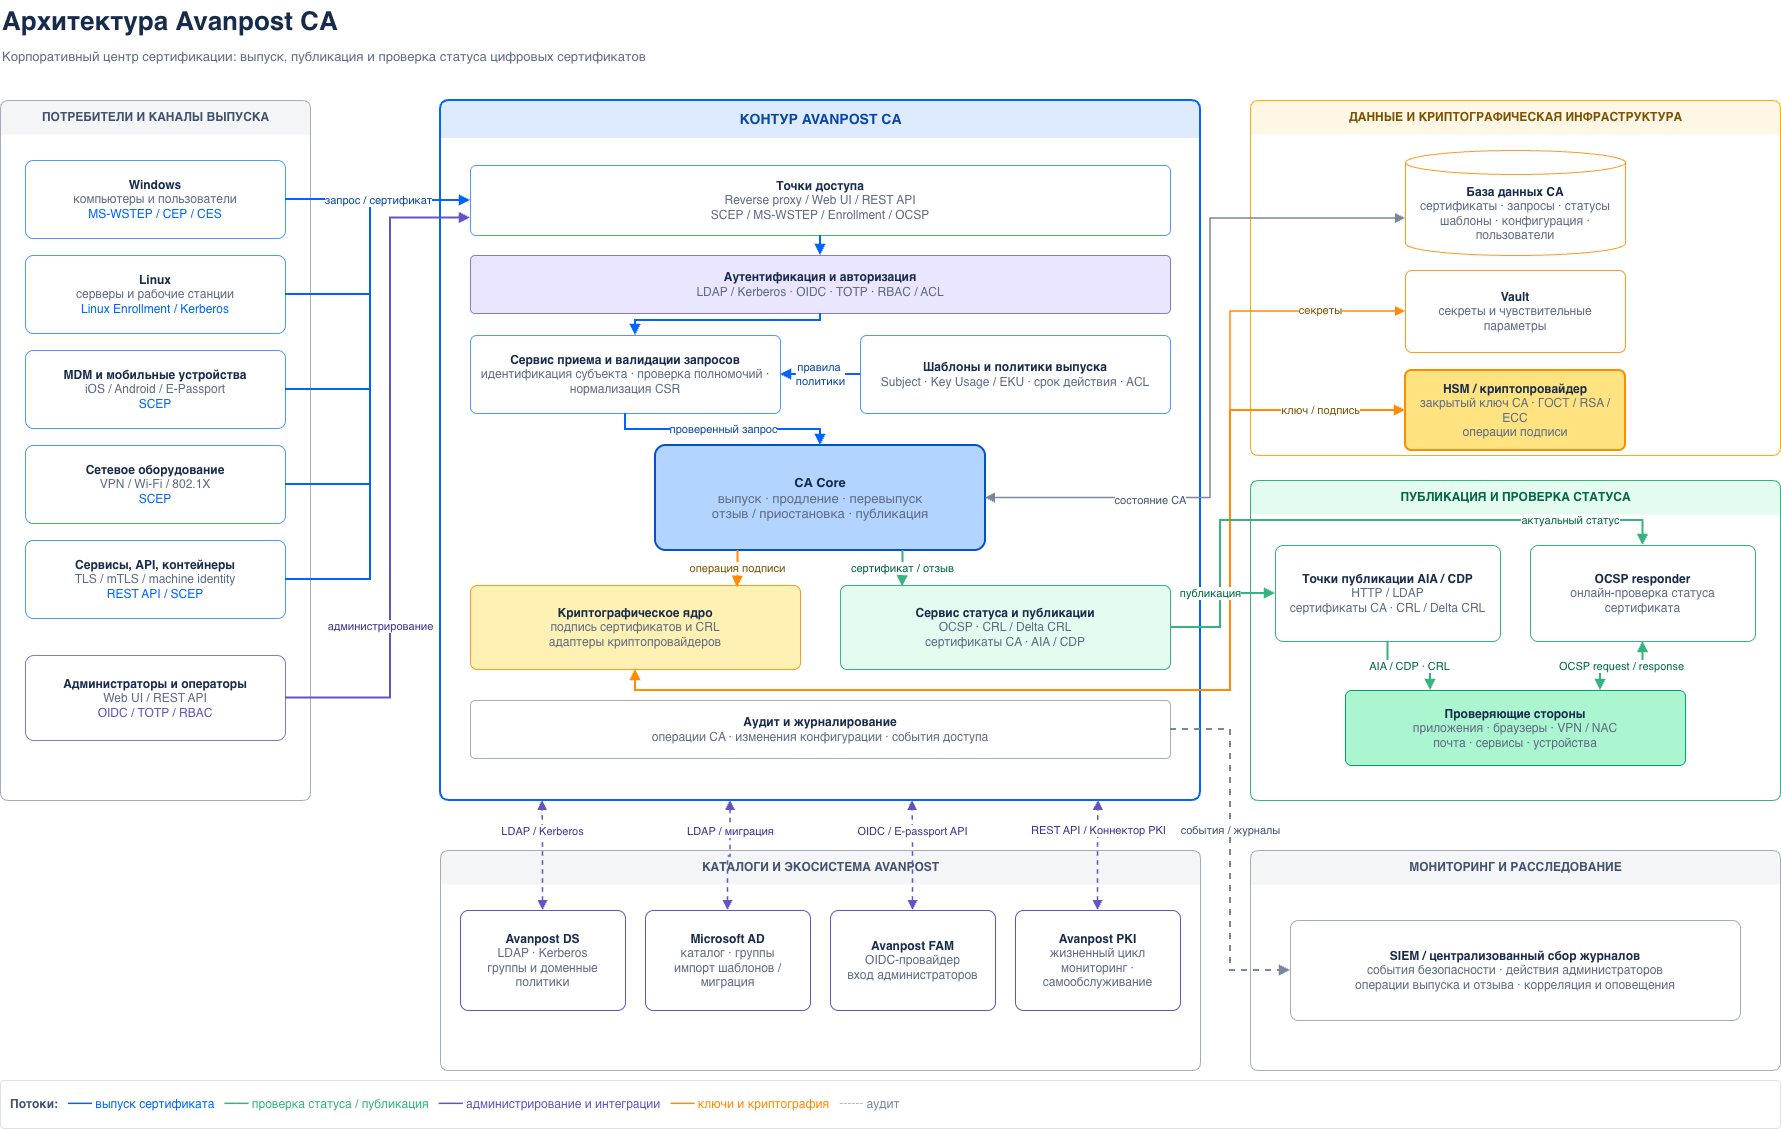
Основные функции Avanpost CA
Avanpost CA обеспечивает управление жизненным циклом цифровых сертификатов.
Управление сертификатами
выпуск новых сертификатов;
продление и перевыпуск сертификатов;
приостановка действия сертификатов;
возобновление действия сертификатов;
отзыв сертификатов;
публикация сертификатов;
просмотр сведений о сертификатах;
поиск и фильтрация сертификатов;
скачивание сертификатов;
работа с запросами на выпуск сертификатов;
одобрение и отклонение запросов.
Проверка запросов и сертификатов
проверка запроса на соответствие шаблону;
проверка допустимости выпуска сертификата для субъекта;
проверка прав субъекта на использование шаблона;
проверка статуса сертификата;
создание и публикация CRL;
создание и публикация Delta CRL;
поддержка OCSP для онлайн-проверки статуса сертификатов.
Управление шаблонами сертификатов
создание шаблонов сертификатов;
редактирование шаблонов сертификатов;
удаление шаблонов сертификатов;
настройка срока действия сертификата;
настройка Key Usage;
настройка Extended Key Usage;
настройка параметров субъекта сертификата;
настройка Subject Alternative Name;
настройка правил выпуска;
настройка ACL для шаблонов;
редактирование справочника EKU.
Управление инфраструктурными объектами
управление точками публикации CRL;
управление точками публикации Delta CRL;
управление точками AIA;
управление SCEP-настройками;
управление пользователями Avanpost CA;
управление правами доступа на экземпляр CA;
настройка параметров аутентификации;
настройка интеграций с внешними системами.
Типовые задачи, решаемые Avanpost CA
Avanpost CA может применяться в инфраструктурах для решения следующих задач:
реализация механизмов доверия и цепочек PKI в корпоративных и гибридных сетях;
обеспечение работы PKINIT для Kerberos;
поддержка систем идентификации и аутентификации на базе 802.1X;
взаимное подтверждение подлинности цифровых сервисов с использованием TLS/mTLS;
защита электронной почты с использованием S/MIME;
выпуск технологических сертификатов для серверов, сервисов и API;
выпуск сертификатов для Linux-инфраструктуры;
выпуск сертификатов для Windows-инфраструктуры;
выпуск сертификатов для мобильных устройств;
выпуск сертификатов для сетевого оборудования;
выпуск сертификатов для контейнерных инфраструктур;
проверка статуса сертификатов через CRL, Delta CRL и OCSP;
замещение Microsoft CA / AD CS;
интеграция с Avanpost DS, Microsoft AD, Avanpost PKI, Avanpost FAM, Vault и внешними системами.
Архитектурная модель
Avanpost CA состоит из физических и логических компонентов.
С физической точки зрения Avanpost CA включает:
сервер приложения Avanpost CA;
базу данных CA;
веб-сервер / reverse proxy;
административный интерфейс;
протокольные сервисы;
интеграционные сервисы.
С логической точки зрения Avanpost CA включает:
основной сервис / ядро CA;
криптографическое ядро;
сервис выпуска сертификатов;
сервис проверки и валидации сертификатов;
сервис публикации CRL и Delta CRL;
сервис OCSP;
сервис управления шаблонами;
сервис управления запросами;
сервис управления пользователями и правами доступа;
интерфейсы стандартных интеграций;
административный интерфейс;
подсистему безопасности;
подсистему аудита и мониторинга.
Логические компоненты
| Компонент | Назначение |
|---|---|
| CA Core | Основная логика центра сертификации: выпуск, отзыв, продление, публикация и проверка сертификатов |
| Криптографическое ядро | Выполнение криптографических операций и поддержка различных криптопровайдеров |
| Сервис выпуска сертификатов | Обработка запросов, выпуск сертификатов по шаблонам, работа с заявками и автоматизированными сценариями |
| Сервис проверки запросов | Проверка CSR, проверка соответствия шаблону, проверка прав субъекта на выпуск сертификата |
| Сервис валидации сертификатов | Проверка статуса сертификатов и предоставление информации о действительности сертификата |
| Сервис CRL / Delta CRL | Формирование и публикация списков отозванных сертификатов |
| Сервис OCSP | Онлайн-проверка статуса сертификатов |
| Сервис шаблонов | Управление правилами выпуска сертификатов, сроками действия, KU, EKU, SAN и ACL |
| Сервис запросов | Управление запросами на выпуск сертификатов и их жизненным циклом |
| Сервис пользователей и доступа | Управление пользователями, ролями, правами и доступом к экземпляру CA |
| Административный интерфейс | Управление сертификатами, запросами, шаблонами, CRL, AIA, SCEP, пользователями и настройками |
| Интеграционный слой | REST API, SCEP, MS-WSTEP, Linux Enrollment, интеграции с каталогами и внешними системами |
| Подсистема безопасности | Аутентификация, TOTP, OIDC, аудит, контроль доступа, защита секретов |
| База данных | Хранение конфигурации, сертификатов, запросов, статусов, шаблонов и служебной информации |
Физические компоненты
Сервер приложения Avanpost CA
Сервер приложения Avanpost CA содержит основную бизнес-логику продукта и предоставляет административные, протокольные и интеграционные интерфейсы.
Основные функции:
обработка административных операций;
выпуск сертификатов;
обработка запросов на выпуск;
отзыв, приостановка и возобновление сертификатов;
управление шаблонами;
управление точками CRL и AIA;
обработка протокольных запросов;
взаимодействие с базой данных;
взаимодействие с криптографическим ядром;
формирование событий аудита.
База данных CA
База данных CA используется для хранения:
конфигурации CA;
сведений о сертификатах;
сведений о запросах на выпуск сертификатов;
статусов сертификатов;
шаблонов сертификатов;
параметров CRL и AIA;
настроек SCEP;
пользователей и прав доступа;
служебных данных;
событий и данных, необходимых для аудита.
Веб-сервер / reverse proxy
Веб-сервер используется для публикации административного интерфейса, протокольных endpoints и интеграционных интерфейсов.
В качестве веб-сервера / reverse proxy используется Nginx.
Административный интерфейс
Административный интерфейс предназначен для операторов и администраторов CA.
Через административный интерфейс выполняются:
просмотр сертификатов;
выпуск сертификатов;
отзыв сертификатов;
приостановка и возобновление сертификатов;
работа с запросами;
управление шаблонами;
управление CRL;
управление AIA;
управление SCEP;
управление пользователями;
настройка прав доступа;
просмотр и анализ административных операций.
Технологическая платформа
Avanpost CA разработан на языке программирования Go.
Поддерживаемые операционные системы
Astra Linux SE;
Альт Сервер;
РЕД ОС;
CentOS Stream / RHEL;
Ubuntu;
другие Linux-дистрибутивы — по результатам проверки совместимости.
Поддерживаемые СУБД
PostgreSQL;
Postgres Pro;
Tantor;
другие PostgreSQL-совместимые СУБД.
Веб-сервер
Nginx.
Интеграционные интерфейсы и протоколы
Avanpost CA предоставляет набор интерфейсов и протокольных сервисов для интеграции с корпоративной инфраструктурой и внешними системами.
| Интерфейс / протокол | Назначение |
| REST API | Интеграция с внешними системами, PKI-платформами, ITSM, DevOps-инструментами и сценариями автоматизации |
| SCEP | Автоматизация выпуска сертификатов для мобильных устройств, MDM, сетевого оборудования и недоменных устройств |
| MS-WSTEP / CEP / CES | Автоматический выпуск и обновление сертификатов в Windows-инфраструктурах |
| Avanpost Linux Enrollment Service | Автоматический выпуск и обновление сертификатов для Linux-серверов и рабочих станций |
| OCSP | Онлайн-проверка статуса сертификата |
| CRL / Delta CRL | Оффлайн-проверка статуса сертификатов по спискам отозванных сертификатов |
| LDAP / Kerberos | Интеграция с доменной инфраструктурой, аутентификация субъектов и разграничение доступа |
| OIDC | Аутентификация администраторов через внешний провайдер, включая Avanpost FAM |
Avanpost Linux Enrollment Service
Avanpost Linux Enrollment Service — набор сервисов и механизмов, обеспечивающих автоматический выпуск и обновление сертификатов для компьютеров и серверов под управлением Linux.
Сервис поддерживает интеграцию с Avanpost DS и позволяет централизованно управлять выпуском и обновлением сертификатов через доменные политики.
Основные возможности:
автоматический выпуск сертификатов для Linux-хостов;
автоматическое обновление сертификатов;
использование доменных политик;
разграничение доступа к шаблонам сертификатов по доменным группам безопасности;
аутентификация Linux-хостов при обращении к CA;
доставка доверенных сертификатов и CRL на Linux-хосты;
поддержка Linux Autoenrollment без привязки к домену.
SCEP
SCEP — Simple Certificate Enrollment Protocol — используется для автоматизации выпуска сертификатов для устройств и систем, где применение доменных механизмов выпуска невозможно или нецелесообразно.
Типовые сценарии использования SCEP:
выпуск сертификатов для мобильных устройств iOS и Android через MDM;
выпуск сертификатов для macOS-устройств;
выпуск сертификатов для сетевых устройств;
выпуск сертификатов для оборудования Cisco;
выпуск сертификатов для недоменных устройств;
выпуск сертификатов для отдельных инфраструктурных компонентов.
SCEP может использоваться совместно с MDM-системами, такими как Jamf, AirWatch / Workspace ONE, MobileIron, Microsoft Intune и другими системами, поддерживающими данный протокол.
MS-WSTEP / CEP / CES
MS-WSTEP — Microsoft WS-Trust X.509v3 Token Enrollment Extensions — используется для автоматического выпуска и обновления сертификатов в Windows-инфраструктурах.
Avanpost CA поддерживает сценарии CEP / CES:
CEP — сервис политик сертификатов;
CES — сервис выпуска сертификатов.
Данный механизм позволяет реализовать автоматический выпуск и обновление сертификатов для компьютеров и пользователей Windows и используется в сценариях замещения Microsoft CA / AD CS.
REST API CA
REST API CA предоставляет программные методы для взаимодействия с Avanpost CA.
REST API может использоваться:
для выпуска сертификатов;
для проверки и валидации сертификатов;
для интеграции с внешними PKI-системами;
для интеграции с ITSM;
для интеграции с DevOps-инструментами;
для автоматизации инфраструктурных сценариев;
для использования в скриптах и внутренних сервисах.
CRL, Delta CRL и OCSP
Avanpost CA поддерживает механизмы проверки статуса сертификатов.
CRL
CRL — Certificate Revocation List — список отозванных сертификатов.
CRL используется для оффлайн-проверки статуса сертификата. Клиент или сервис может проверить, не был ли сертификат отозван, используя актуальный список отозванных сертификатов.
Delta CRL
Delta CRL — добавочный список отозванных сертификатов, содержащий изменения относительно базового CRL.
Delta CRL позволяет уменьшить объем передаваемых данных и ускорить обновление информации об отозванных сертификатах.
OCSP
OCSP — Online Certificate Status Protocol — протокол онлайн-проверки статуса сертификата.
OCSP позволяет получить актуальную информацию о статусе конкретного сертификата без загрузки полного списка CRL.
AIA и CDP
Avanpost CA поддерживает управление точками публикации инфраструктурной информации сертификатов.
AIA
AIA — Authority Information Access — расширение сертификата, содержащее информацию о расположении сервисов и данных, связанных с центром сертификации.
AIA может использоваться для публикации информации о сертификате издателя и сервисах проверки.
CDP
CDP — CRL Distribution Point — точка распространения CRL.
CDP указывает, где потребитель сертификата может получить актуальный список отозванных сертификатов.
Шаблоны сертификатов
Шаблоны сертификатов определяют правила выпуска сертификатов.
В шаблоне могут настраиваться:
тип сертификата;
назначение сертификата;
срок действия;
параметры ключа;
Key Usage;
Extended Key Usage;
Subject;
Subject Alternative Name;
правила формирования атрибутов субъекта;
правила одобрения запросов;
параметры публикации;
ACL для доступа к шаблону.
Шаблоны позволяют централизованно управлять политиками выпуска сертификатов и обеспечить единообразие сертификатов в инфраструктуре.
ACL и управление доступом
Avanpost CA поддерживает разграничение доступа к функциям продукта и шаблонам сертификатов.
Механизмы управления доступом позволяют:
ограничивать доступ к административным функциям;
назначать права на экземпляр CA;
управлять доступом к шаблонам сертификатов;
разрешать выпуск сертификатов только авторизованным субъектам;
использовать доменные группы безопасности;
разделять роли администраторов, операторов и пользователей;
контролировать действия с сертификатами и шаблонами.
Аутентификация и защита административного доступа
Avanpost CA поддерживает механизмы защиты административного доступа.
Возможности:
аутентификация локальных пользователей;
управление пользователями Avanpost CA;
поддержка встроенного TOTP в качестве второго фактора аутентификации;
поддержка OIDC-аутентификации через Avanpost FAM;
интеграция с LDAP/Kerberos;
разграничение доступа по ролям и группам;
аудит административных действий.
Хранение секретов
Avanpost CA поддерживает возможность хранения секретов в Vault.
К секретам могут относиться чувствительные параметры, используемые CA и его интеграционными механизмами.
Использование Vault позволяет централизованно хранить и защищать чувствительные данные, необходимые для работы Avanpost CA.
Иерархия CA
Avanpost CA может использоваться в иерархической модели PKI.
Типовая архитектура включает:
корневой CA;
подчиненные CA;
рабочие issuing CA.
Корневой CA может использоваться как доверенный верхний уровень PKI, а подчиненные CA — для повседневного выпуска сертификатов.
Разделение ролей CA позволяет снизить риски эксплуатации, ограничить область воздействия при компрометации отдельного компонента и организовать управляемую модель доверия.
Сценарий замещения Microsoft CA
Avanpost CA поддерживает функциональность, необходимую для замещения Microsoft CA / AD CS.
Возможности:
перенос сертификата с ключами из Microsoft CA;
импорт сертификатов из Microsoft CA;
импорт шаблонов из Microsoft CA / Microsoft AD;
работа напрямую с Microsoft AD;
поддержка Windows autoenrollment через MS-WSTEP / CEP / CES;
сохранение модели шаблонов сертификатов;
поэтапная миграция инфраструктуры сертификатов.
Данный сценарий позволяет организациям переходить на Avanpost CA без одномоментной перестройки всей инфраструктуры сертификатов.
Взаимодействие с Avanpost DS
При интеграции с Avanpost DS Avanpost CA получает возможность использовать доменную инфраструктуру для автоматизации выпуска сертификатов.
Сценарии интеграции:
выпуск сертификатов для Linux-хостов;
обновление сертификатов по доменным политикам;
аутентификация субъектов через Kerberos;
разграничение доступа к шаблонам через доменные группы;
публикация доверенных сертификатов и CRL в каталоге;
доставка доверенных сертификатов и CRL на Linux-хосты через клиент DS.
Взаимодействие с Avanpost PKI
Avanpost CA и Avanpost PKI выполняют разные, но взаимодополняющие функции.
| Компонент | Зона ответственности |
| Avanpost CA | Выпуск, отзыв, продление, публикация и проверка сертификатов |
| Avanpost PKI | Управление жизненным циклом сертификатов, мониторинг, уведомления, самообслуживание, автоматизация процессов PKI |
Avanpost CA является центром сертификации, а Avanpost PKI — платформой управления жизненным циклом сертификатов и инфраструктурой цифровых удостоверений.
Взаимодействие с Avanpost FAM
Avanpost CA может использовать Avanpost FAM как OIDC-провайдер аутентификации.
Данный сценарий позволяет централизовать аутентификацию администраторов и использовать единый федеративный контур доступа к административным сервисам.
Взаимодействие с Vault
Avanpost CA может использовать Vault для хранения секретов.
Такой подход позволяет вынести чувствительные параметры из конфигурации CA и централизованно управлять их хранением и доступом к ним.
Аудит и мониторинг
Avanpost CA фиксирует значимые события, связанные с эксплуатацией центра сертификации.
К таким событиям относятся:
старт и останов службы CA;
вход и выход администратора;
неуспешные попытки входа;
создание запроса на сертификат;
одобрение или отклонение запроса;
выпуск сертификата;
приостановка сертификата;
возобновление сертификата;
отзыв сертификата;
удаление сертификата;
скачивание сертификата;
скачивание CSR;
скачивание закрытого ключа;
скачивание PFX;
публикация CRL;
публикация Delta CRL;
изменение расписания публикации CRL;
изменение расписания публикации Delta CRL;
создание, изменение и удаление локальных пользователей;
изменение паролей;
включение, отключение и сброс TOTP;
изменение состава ролей;
создание, изменение и удаление шаблонов сертификатов;
изменение ACL шаблонов;
создание, изменение и удаление точек CRL;
создание, изменение и удаление точек AIA;
создание, изменение и удаление SCEP-паролей;
создание, изменение и удаление IDP-провайдеров;
плановая смена сертификата или ключа CA;
внеплановая смена сертификата или ключа CA.
Аудит позволяет отслеживать действия администраторов и операторов, расследовать инциденты, контролировать изменения конфигурации и обеспечивать прозрачность операций с сертификатами.