
Политики sudoers позволяют управлять правами доступа на рабочих станциях в домене Avanpost DS с помощью sudoers ldap. Каждая созданная политика sudoers будет представлена в виде ldap объекта. По умолчанию эти объекты помещаются в DN: ou=sudoers,dc=system. Значение по умолчанию можно изменить в конфигурационном файле "/etc/sssd/sssd.conf".
...
ldap_sudo_search_base = ou=sudoers,dc=system
ldap_sudo_full_refresh_interval=86400
ldap_sudo_smart_refresh_interval=3600
...
При авторизации на доменных клиентах будет производится проверка локального файла sudoers и затем проверка политик sudoers.
Работа с политиками sudoers осуществляется на вкладке "Политики sudoers" раздела "Политики" веб-интерфейса администратора Avanpost DS.
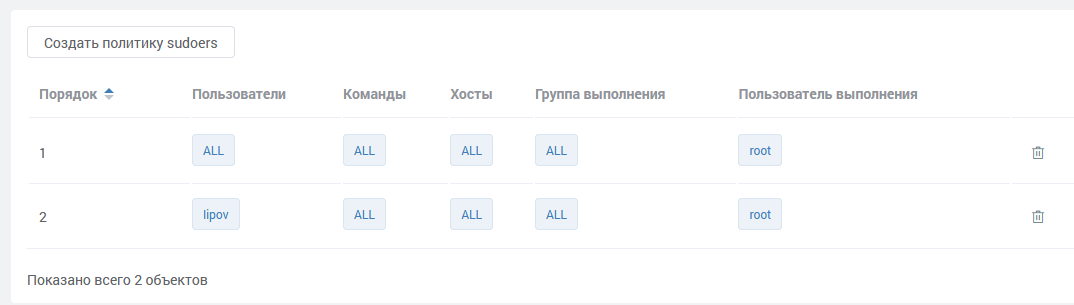
Рисунок. Вкладка "Политики sudoers"
Навигатор по разделу:
3.1. Создание политик sudoers
Для создания политики sudoers необходимо:
- Нажать кнопку
 ;
- В открывшейся форме заполнить поля:
Поле Значение Порядок Указать приоритет применения права. В случае совпадения записей в разных политиках будет применена политика с наивысшим приоритетом.
Если значение не указано то порядок будет 0.Дата начала Указать время, начиная с которого будет разрешено использовать данное право. Дата окончания Указать время, после которого будет запрещено использовать данное право. Пользователи Указать имена учетных записей, которым предоставляются права. После ввода каждого значения необходимо нажать "Enter". Для указания всех пользователей требуется ввести значение "ALL". Команды Указать команды, которые будет разрешено выполнять. После ввода каждого значения необходимо нажать "Enter".
Примеры значений:- ALL
- !/bin/bash
- sha224:0GomF8mNN3wlDt1HD9XldjJ3SNgpFdbjO1+NsQ /bin/ls
Хосты Указать имена хостов, или IP-адреса, или подсеть для политики. После ввода каждого значения необходимо нажать "Enter". Примеры значений:
- client01.example.com
- 10.10.160.22
- 10.10.180.0/22
Указать группы, от имени которых будет разрешено выполнение команд. Можно указывать uid группы с префиксом "#". После ввода каждого значения необходимо нажать "Enter".
Примеры значений:- ALL
- root
- #1000
Указать пользователей, от имени которых будет разрешено выполнение команд. Можно указывать uid пользователя с префиксом "#". После ввода каждого значения необходимо нажать "Enter".
Примеры значений:- ALL
- root
- #1000
Выбрать из выпадающего списка опции sudo для указанных пользователей:
- NOPASSWD
- PASSWD
- NOEXEC
- EXEC
- SETENV
- NOSETENV
- LOG_INPUT
- NOLOG_INPUT
- Нажать
 .
3.2. Редактирование политик sudoers
Для редактирования политик sudoers необходимо:
- В списке политик на вкладке "Политики sudoers" раздела "Политики" выбрать нужную политику.
- В открывшейся форме изменить значения полей.
- Нажать .
3.3. Удаление политик sudoers
Для удаления политики sudoers необходимо нажать  в строке требуемой политики в списке на вкладке "Политики sudoers" раздела "Политики".
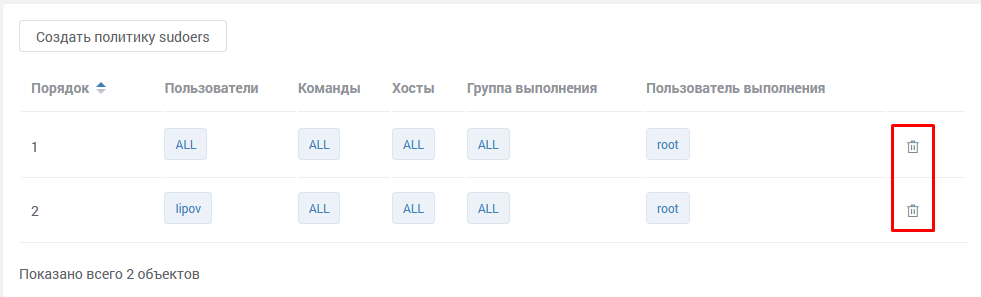
Рисунок. Удаление политики sudoers