
Навигатор по разделу:
1. Общая информация
Раздел "Пользователи" предназначен для управления правами доступа пользователей к интерфейсу администрирования Avanpost CA.
Доступ к разделу "Пользователи" осуществляется через основное меню ⟶ раздел "Пользователи".
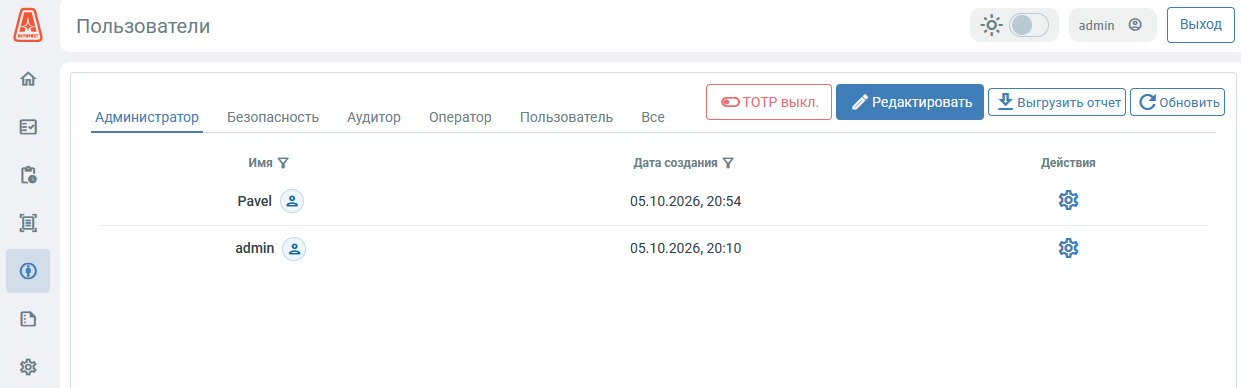
Рисунок — Путь к разделу "Пользователи"
Права доступа к интерфейсу администрирования Avanpost CA разграничены на основании базовой ролевой модели. В Avanpost CA определены следующие роли (перечислены, начиная с роли наивысшего уровня):
- роль "Администратор" предоставляет:
- доступ ко всем разделам меню интерфейса администрирования CA;
- полный доступ ко всему функционалу всех разделов интерфейса администрирования CA;
- роль "Безопасность" предоставляет:
- доступ ко всей информации всех разделов интерфейса администрирования CA в режиме «чтение»;
- права на выдачу ACL в шаблонах в разделе "Шаблоны";
- права на назначение ролей пользователям как у себя и ниже ("Аудитор", "Оператор");
- права на создание запросов и выпуск сертификатов;
- права на смену паролей локальных пользователей;
- права на сброс TOTP для пользователей.
- роль "Аудитор" предоставляет доступ ко всей информации всех разделов интерфейса администрирования CA (включая раздел "Пользователи") в режиме "чтение";
- роль "Оператор" предоставляет полный доступ ко всему функционалу всех разделов интерфейса администрирования CA (кроме функционала и доступа к разделу "Пользователи");
- роль "Пользователь" предоставляет доступ в свой Личный кабинет Avanpost CA.
Роль в CA может быть назначена:
- локальному пользователю;
- доменному пользователю
- доменной группе пользователей.
Если пользователь или доменная группа, в которую входит пользователь, имеет несколько ролей, то авторизация в CA выполняется по роли, имеющей наивысший уровень.
Создание локальных учетных записей пользователей Avanpost CA производится через терминал с использованием бинарного файла запуска Avanpost CA (см. Приложение 1. Создание и удаление локальных пользователей в Avanpost CA).
2. Редактирование роли
2.1. Управление назначением роли
Для управления назначением роли необходимо:
- Перейти на вкладку требуемой роли и нажать кнопку "Редактировать" в верхней части страницы раздела "Пользователи".
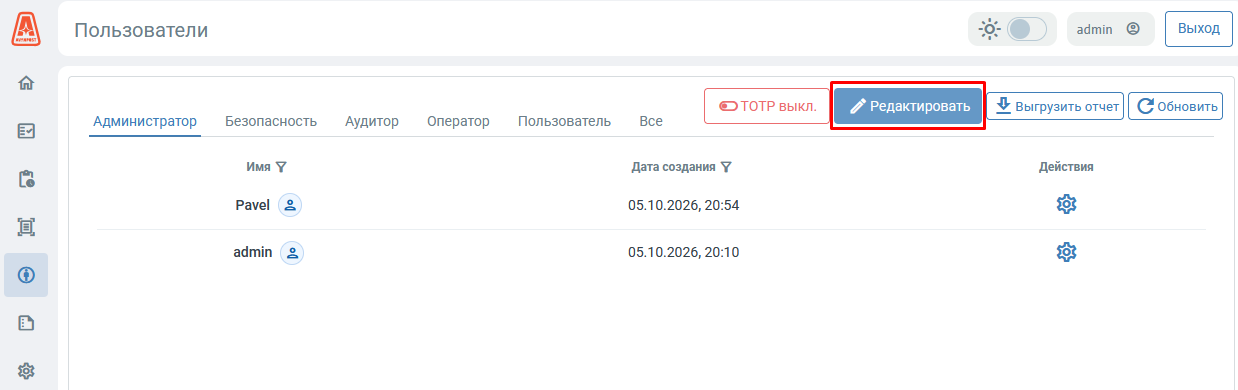
Рисунок — Управление назначением роли - В открывшемся окне управления ролью выбрать локального пользователя/-ей (вкладка "Локальные") и/или доменного пользователя/-ей и/или доменную группу/-ы (вкладка "Доменные"), которым необходимо назначить роль, установив соответствующие флажки. Выбранные пользователи и группы отобразятся в области "Список отмеченных".
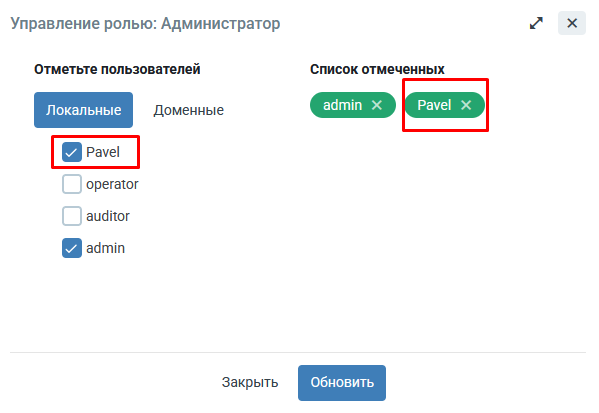
Рисунок — Выбор доменной группы - Нажать кнопку "Обновить", чтобы сохранить изменения роли.
На вкладке роли отобразится список пользователей и групп, которым она назначена.
2.2. Управление TOTP для роли
Включение и отключение TOTP для роли включает и отключает требование использования второго фактора аутентификации при входе в CA.
Для включения TOTP для роли необходимо перейти на вкладку требуемой роли в разделе "Пользователи" и нажать на переключатель TOTP  в верхней части страницы.
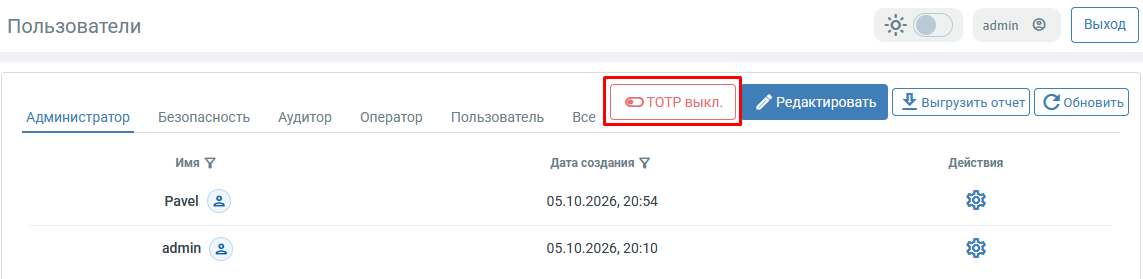
Рисунок — Включение TOTP для роли
Роль обновится. Переключатель TOTP в верхней части страницы на вкладке роли изменится на  .
Включение TOTP для роли устанавливает требование использования второго фактора аутентификации TOTP при входе в CA для всех пользователей и групп, которым назначена роль, за исключением пользователей, которым был персонально отключен TOTP (см. раздел "Управление TOTP-настройкой пользователя").
Привязка второго фактора аутентификации TOTP выполняется с помощью приложения Avanpost Authenticator или любого совместимого приложения при следующем входе в CA.
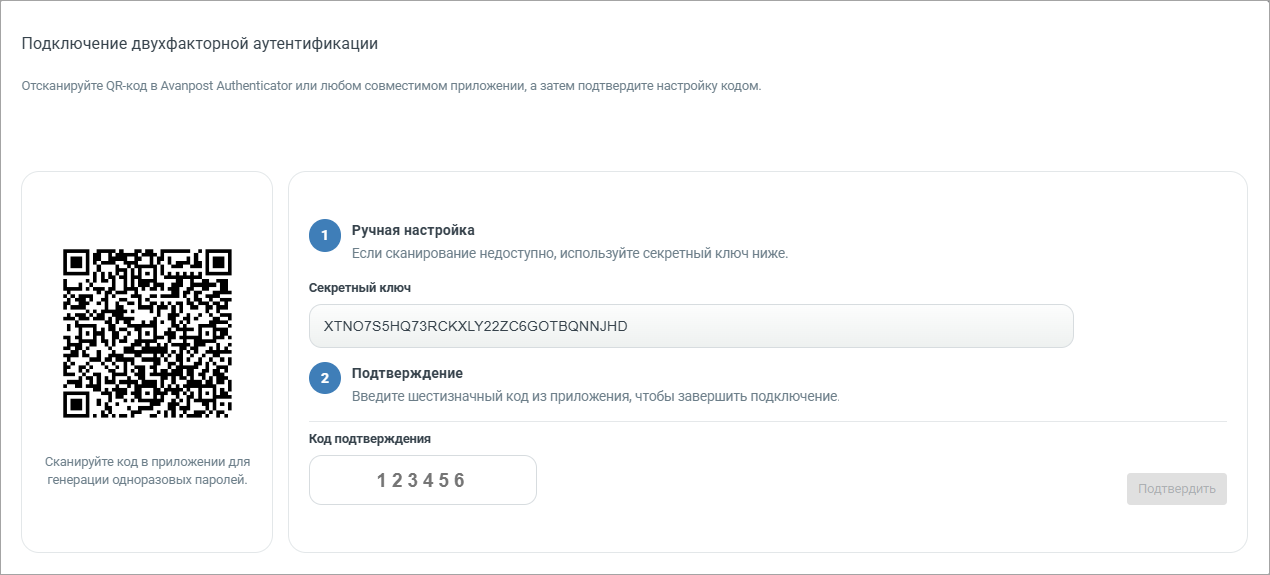
Рисунок — Привязка второго фактора аутентификации TOTP
Для выключения TOTP для роли необходимо перейти на вкладку требуемой роли в разделе "Пользователи" и нажать на переключатель TOTP в верхней части страницы.
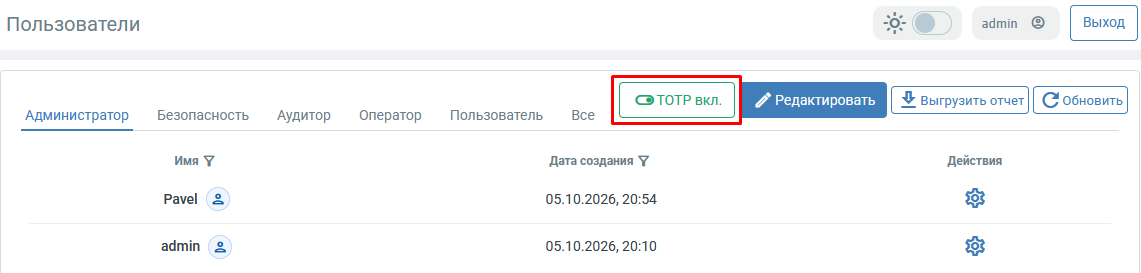
Рисунок — Выключение TOTP для роли
Роль обновится. Переключатель TOTP в верхней части страницы на вкладке роли изменится на .
Выключение TOTP для роли отключает требование использования второго фактора аутентификации TOTP при входе в CA для всех пользователей и групп, которым назначена роль, за исключением пользователей, которым был персонально включен TOTP (см. раздел "Управление TOTP-настройкой пользователя"). Вход в CA осуществляется с использованием логина и пароля.
3. Управление параметрами доступа пользователей
Управление параметрами доступа осуществляется для локальных и доменных пользователей.
Управление параметрами доступа для доменных групп недоступно.
Для управления параметрами доступа необходимо перейти на вкладку требуемой роли на странице раздела "Пользователи", выбрать необходимого пользователя (локального или доменного) из списка и нажать кнопку  в строке записи пользователя.
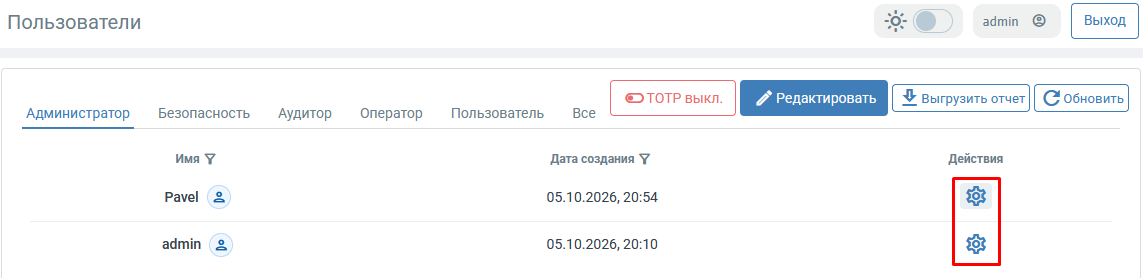
Рисунок — Управление параметрами доступа пользователя
В открывшемся окне "Управление параметрами доступа" доступны:
- смена пароля локального пользователя;
- управление TOTP-настройкой пользователя:
- включение и выключение TOTP конкретного пользователя;
- сброс TOTP конкретного пользователя для восстановления доступа.
3.1. Смена пароля локального пользователя
Изменение пароля доменного пользователя недоступно.
Смена пароля локального пользователя доступна пользователям, обладающим ролями "Администратор", "Безопасность".
Изменить пароль локального пользователя можно в окне "Управление параметрами доступа" в области "Смена пароля" двумя способами:
- Нажать кнопку "Сгенерировать пароль". Сгенерированный пароль отобразится в области "Новый пароль", а также в полях "Новый пароль" и "Подтверждение пароля" в скрытом виде.
- Задать новый пароль вручную в поле "Новый пароль", повторить ввод в поле "Подтверждение пароля" и нажать кнопку "Изменить пароль".
Пароль должен соответствовать следующим требованиям:
- длина не менее 8 символов;
- наличие заглавных букв (A–Z);
- наличие строчных букв (a–z);
- наличие цифр (0–9);
- наличие специальных символов.
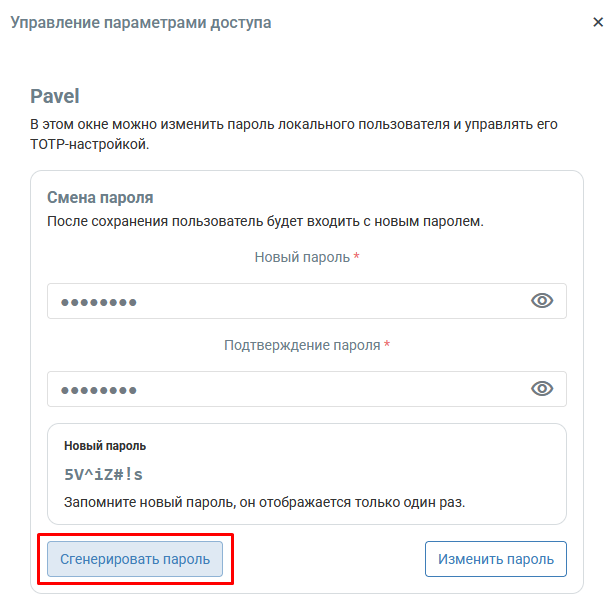
Рисунок — Генерация пароля
3.2. Управление TOTP-настройкой пользователя
Управление TOTP-настройкой пользователя доступно пользователям, обладающим ролями "Администратор", "Безопасность".
3.2.1. Включение и отключение TOTP для конкретного пользователя
В Avanpost CA доступно включение и отключение TOTP персонально для каждого пользователя, независимо от того, включен пользователь в какую-либо роль и независимо от настроек TOTP (включен или выключен) для этой роли.
Для включения TOTP для конкретного пользователя необходимо:
- На странице раздела "Пользователи" выбрать необходимого пользователя (локального или доменного) из списка и нажать кнопку в строке записи пользователя.
- В открывшемся окне "Управление параметрами доступа" в области "Управление TOTP" нажать кнопку "Включить TOTP".
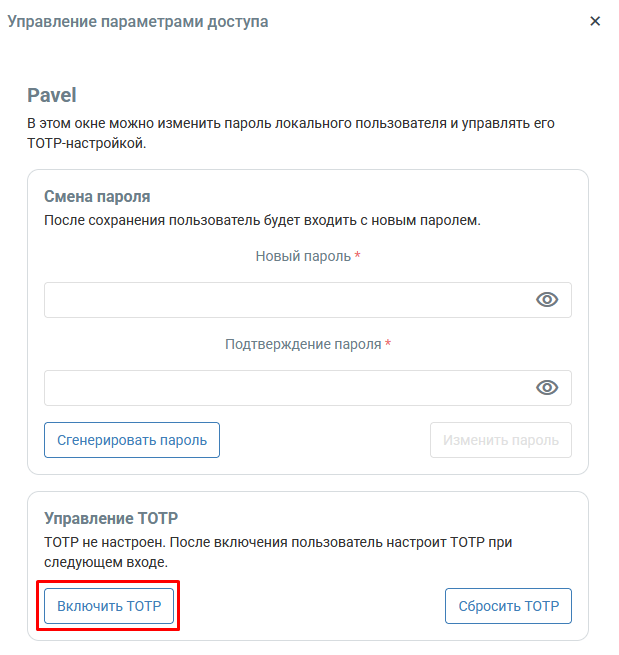
Рисунок — Включение TOTP для пользователя
Включение TOTP для конкретного пользователя устанавливает требование использования пользователем второго фактора аутентификации TOTP при входе в CA.
Привязка второго фактора аутентификации TOTP выполняется с помощью приложения Avanpost Authenticator или любого совместимого приложения при следующем входе пользователя в CA.
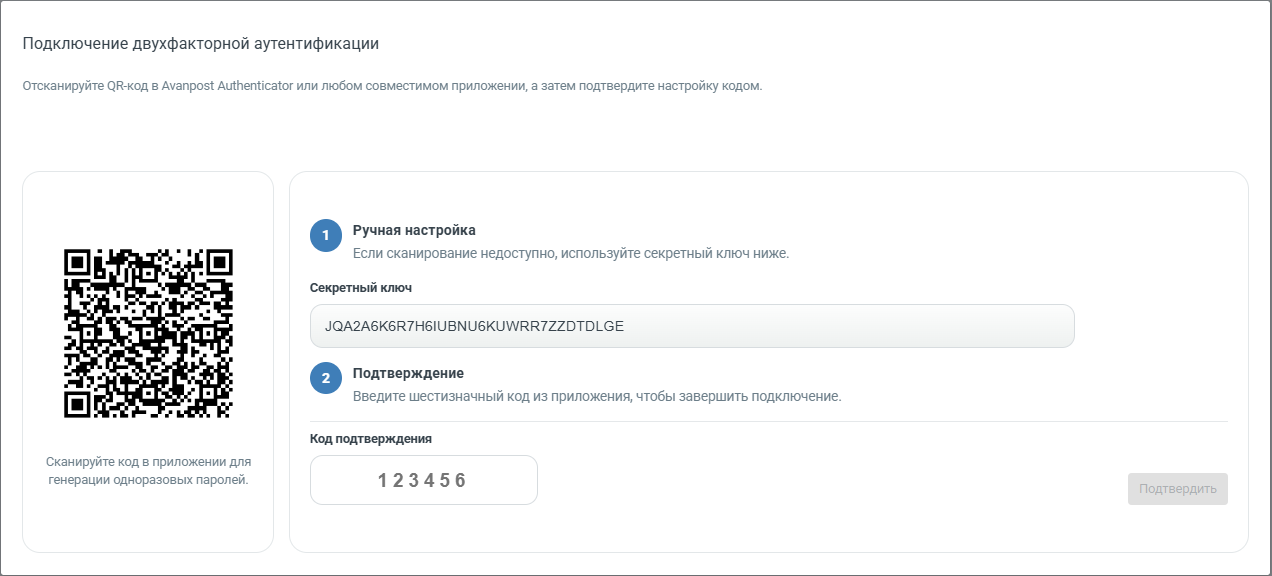
Рисунок — Привязка второго фактора аутентификации TOTP для пользователя
Для выключения TOTP для пользователя необходимо:
- На странице раздела "Пользователи" выбрать необходимого пользователя (локального или доменного) из списка и нажать кнопку в строке записи пользователя.
- В открывшемся окне "Управление параметрами доступа" в области "Управление TOTP" нажать кнопку "Отключить TOTP".
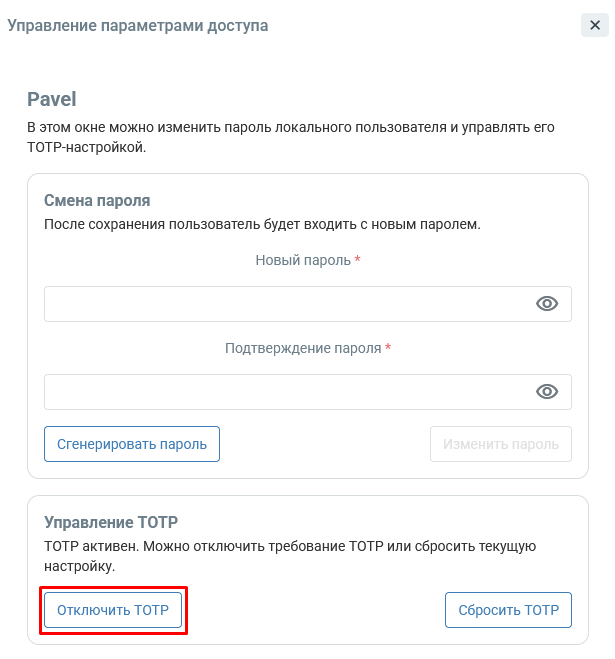
Рисунок — Отключение TOTP для пользователя
Выключение TOTP для конкретного пользователя отключает требование использования пользователем второго фактора аутентификации TOTP при входе в CA. Вход в CA осуществляется с использованием логина и пароля пользователя.
3.2.2. Сброс TOTP
Для восстановления доступа к CA пользователь обращается к Администратору CA. Администратор CA сбрасывает TOTP пользователя в Avanpost CA.
Для сброса TOTP необходимо:
- На странице раздела "Пользователи" выбрать необходимого пользователя (локального или доменного) из списка и нажать кнопку в строке записи пользователя.
- В открывшемся окне "Управление параметрами доступа" в области "Управление TOTP" нажать кнопку "Сбросить TOTP".
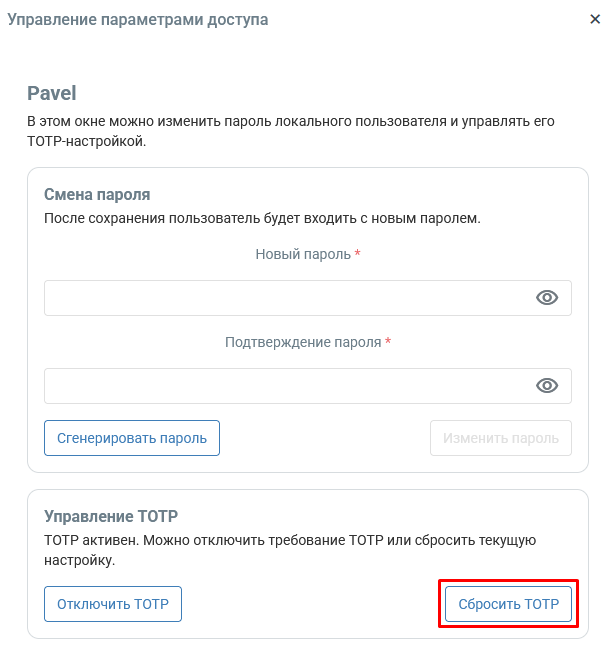
Рисунок — Сброс TOTP пользователя
При следующем входе в CA пользователь заново должен выполнить привязку второго фактора аутентификации TOTP с помощью приложения Avanpost Authenticator или любого совместимого приложения.
Приложение 1. Добавление и удаление локальных пользователей в Avanpost CA
1. Создание локального пользователя
Добавление локальных учетных записей осуществляется путем выполнения команд в терминале Linux.
1.1. Добавление переменной окружения
Для корректной работы команд необходимо предварительно задать переменную окружения CA_DATABASE_URL для пользователя, в контексте которого будут выполняться команды. В качестве значения переменной необходимо указать строку подключения к базе данных PostgreSQL.
Пример строки:
export CA_DATABASE_URL=postgres://postgres:Avanp0st@127.0.0.1:5432/postgres?sslmode=disable
1.2. Создание пользователя с ролью "Администратор" (по умолчанию)
./ca createlocaluser --name avanpost --passwd 'Avanp0st'
1.3. Создание пользователя с ролью "Пользователь"
./ca createlocaluser --name avanpost --passwd 'Avanp0st' --role user
1.4. Создание пользователя с ролью "Оператор"
./ca createlocaluser --name ops --passwd 'safe-pass' --role operator
1.5. Создание пользователя с ролью "Безопасность"
./ca createlocaluser --name sec --passwd 'pass' --role security
1.6. Создание пользователя с ролью "Аудитор"
./ca createlocaluser --name auditor2 --passwd 'audit123' --role auditor
2. Удаление локального пользователя
2.1. Добавление переменной окружения
Для корректной работы команд необходимо предварительно задать переменную окружения CA_DATABASE_URL для пользователя, в контексте которого будут выполняться команды. В качестве значения переменной следует указать строку подключения к базе данных PostgreSQL.
Пример строки:
export CA_DATABASE_URL=postgres://postgres:Avanp0st@127.0.0.1:5432/postgres?sslmode=disable
2.2 Удаление пользователя
./ca removelocaluser --name avanpost
./ca removelocaluser -n avanpost